ふらりのメモ書き

Microsoft 365 , Power Platform らへん

【Dataverse】アンマネージド開発者環境の廃止


アンマネージド開発者環境の削除の情報がリリースされていたので、メモ書きです。

開発者環境についての過去の記事

2023年に開発者環境がユーザーごとに3つまで作成できるようになったという内容ですね。

flali.hatenablog.com

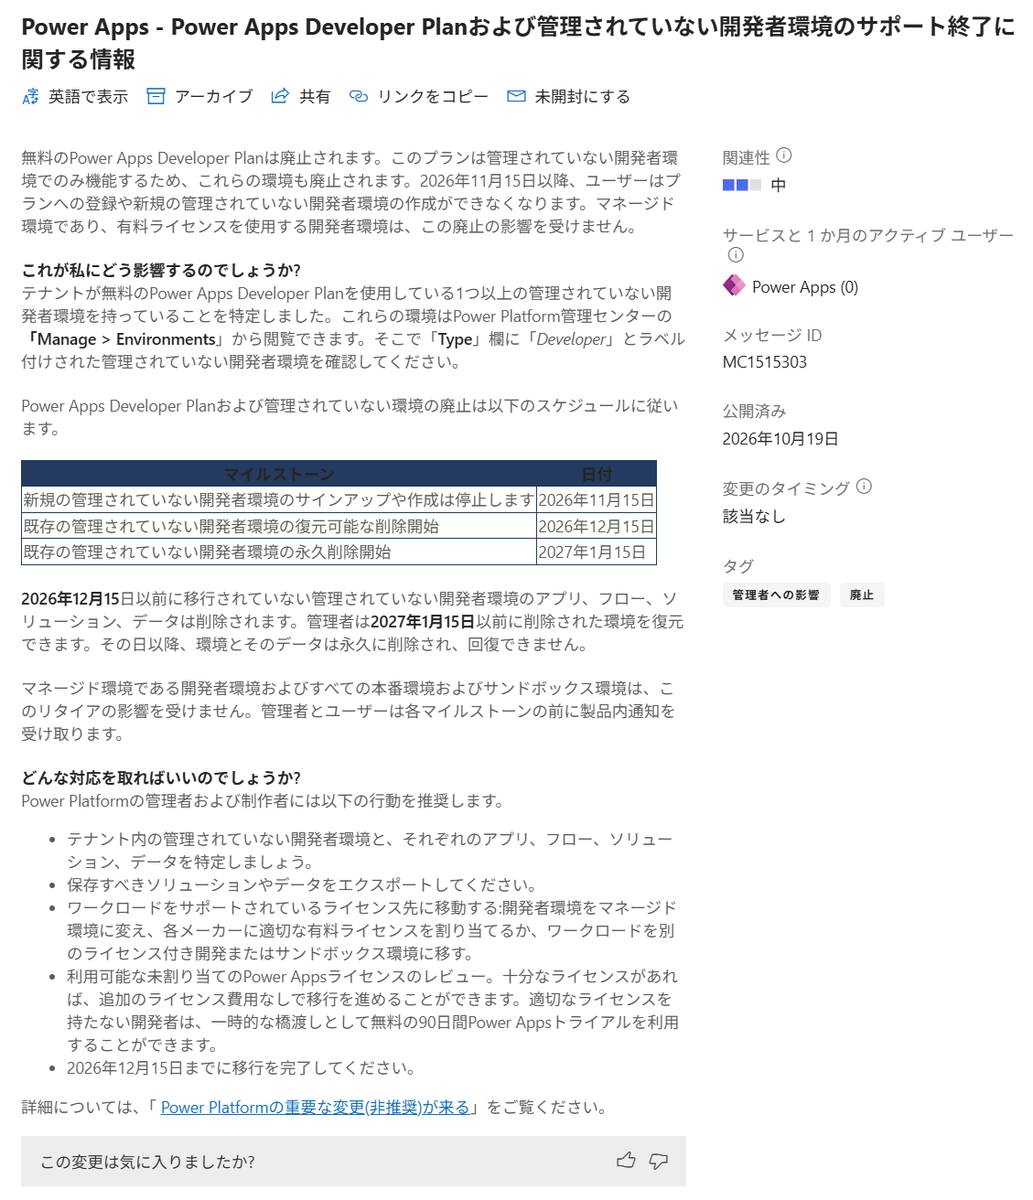
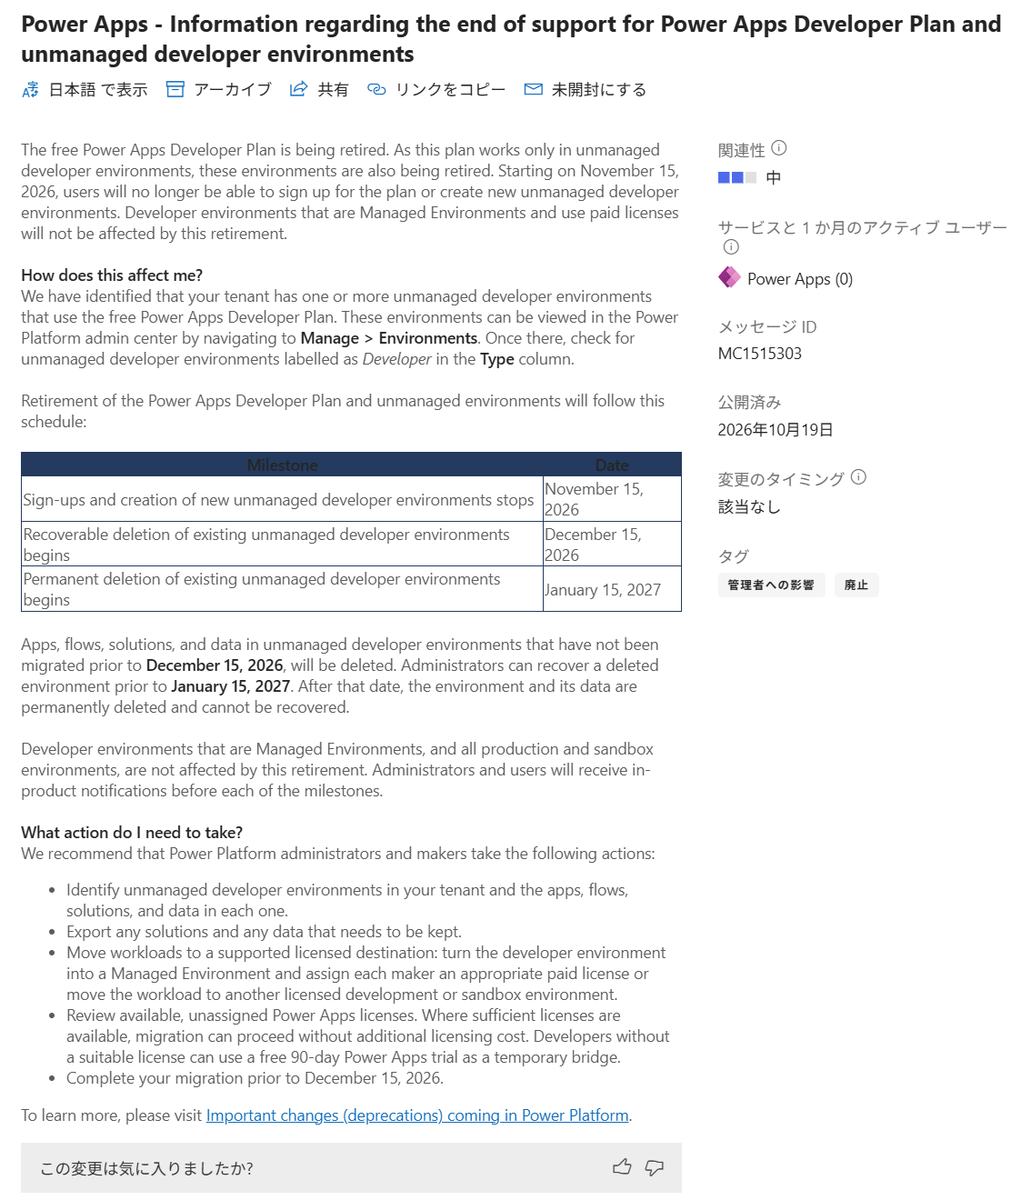
MC1515303 Power Apps - Power Apps Developer Planおよび管理されていない開発者環境のサポート終了に関する情報

2026年10月19日、メッセージセンターで発表がありました。
Power Apps Developer Planの廃止とアンマネージド開発者環境の廃止についてです。
開発者環境自体は残りますが、マネージド環境にする必要があります。

日本語
英語
アンマネージド開発者環境の廃止タイムライン

Microsoft Power Platform では、アンマネージド開発者環境(Unmanaged Developer Environment)が非推奨となり、段階的に廃止されます。
削除開始までの期間が短いので早めの対応が必要ですね。

日付 フェーズ 内容
2026年11月15日 🚫 新規作成終了 新しいアンマネージド開発者環境を作成できなくなります。Power Apps 開発者プランにサインアップしても開発環境は作成されません。
2026年12月15日以降 ⏸️ 一時停止開始 既存のアンマネージド開発者環境が順次一時停止されます。環境内のアプリ、フロー、エージェント、Power Pages 開発者サイト、データが利用できなくなります。
2027年1月15日以降 🗑️ 削除開始 一時停止されたアンマネージド開発者環境が順次削除されます。

対応が必要な期限

2026年12月15日より前に、必要なアンマネージド開発者環境について以下のいずれかを実施します。

  • 適切なライセンスがある場合、Managed Environments を有効化してマネージド開発者環境へ変換
  • ソリューションをエクスポートして、サンドボックスなど別のサポート対象環境へ移行

影響を受けない環境

  • 既にマネージド環境となっている開発者環境
  • 環境ルーティングによって作成されたマネージド開発者環境
  • 運用環境
  • サンドボックス環境
  • 試用環境
  • 既定の環境

参考

learn.microsoft.com

マネージド環境の利用にはPremiumライセンスが必要

マネージド環境の利用には、Power Apps Premium、Power Automate Premium、Copilot Studio、Power Pages、Dynamics 365 などのPremiumライセンスが必要となります。
これまで、アンマネージド開発者環境であれば、Premiumライセンスが不要で利用できていたのですが、今後はマネージド開発者環境の利用には、Premiumライセンス必須となる点に注意が必要です。

learn.microsoft.com

learn.microsoft.com

3つから1つへ

これまで、1ユーザー3つまで作成できていた開発者環境ですが、マネージド開発者環境を1つまで作成できると数が変更になります。
ここも大きな変更点なので注意が必要です。

learn.microsoft.com

Premium機能を今後試すには

試用版環境の利用が必要になります。
試用版環境は、基本的には30日利用可能となります。(30日後に削除)
試用版環境ごとに1度限りですが、試用版環境の有効期限が切れる前の最後の 7 日以内であれば、追加で30日まで延長できます。(その後削除、または、運用環境に変換)

learn.microsoft.com

さいごに

時代の流れとともに、その定義がかわってきた開発者環境ですが、今回はかなり大きな変更ですね。
アンマネージド開発者環境の削除までの期間が短いので早めの対処を検討しましょう。
【Copilot Studio】Microsoft AI at Work RoadmapをMCPサーバーで取得する


Microsoft AI at Work RoadmapのMCPサーバー(Microsoft Release Communications (MRC) Model Context Protocol (MCP) サーバー)があったので、Copilot Studioで使ってみたメモ書きです。
Microsoft AI at Work Roadmap とは

Microsoft AI at Work Roadmap は、旧「Microsoft 365 ロードマップ」が新しい名前になったものです。
Microsoft 365、Copilot、エージェントなどの新機能や、いつ出るかの予定をまとめて見られる公式サイトになります。

flali.hatenablog.com

www.microsoft.com

Microsoft Release Communications (MRC) Model Context Protocol (MCP) サーバー

Microsoft Release Communications (MRC) Model Context Protocol (MCP) サーバーは、Microsoft のリリース情報(新機能・ロードマップ・Azure の更新)を AI クライアントから自然言語で検索・取得できる公式の MCP サーバーです。
Copilot Studio でも簡単に接続できます。

learn.microsoft.com

Copilot Studio でエージェントの作成とMCPサーバーの登録

Standard harnessでも、Copilot chat harnessでもどちらでも作成可能です。
今回は、GitHub Copilot harness で作成しています。

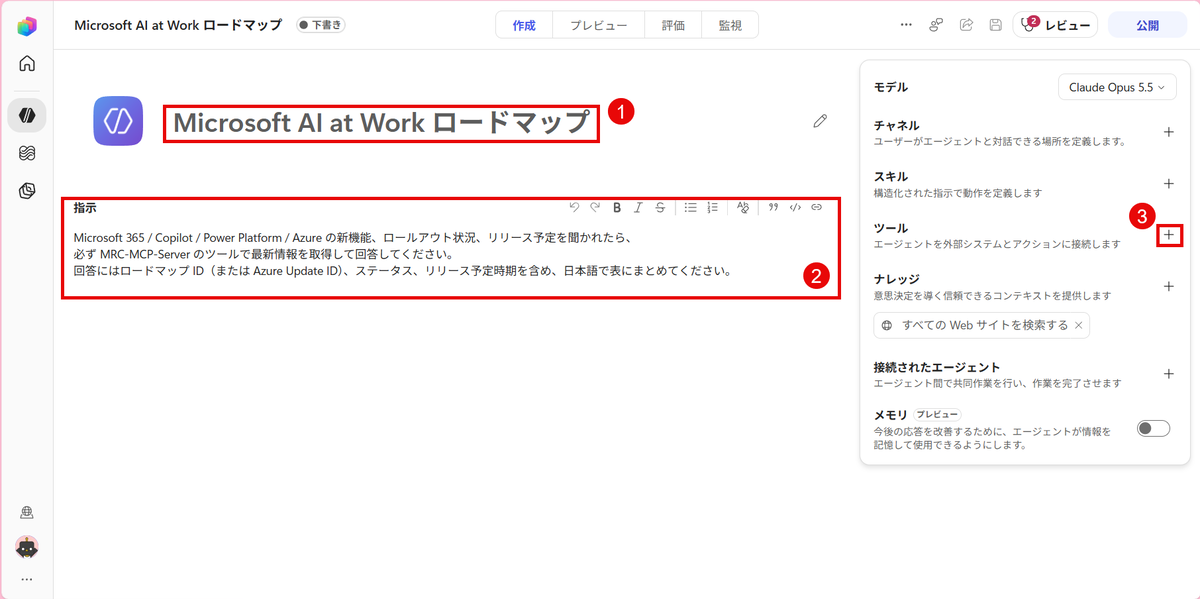
プロンプトの設定

エージェント名: Microsoft AI at Work ロードマップ
プロンプト:

Microsoft 365 / Copilot / Power Platform / Azure の新機能、ロールアウト状況、リリース予定を聞かれたら、
必ず MRC-MCP-Server のツールで最新情報を取得して回答してください。
回答にはロードマップ ID(または Azure Update ID)、ステータス、リリース予定時期を含め、日本語で表にまとめてください。

ツールをクリックします。

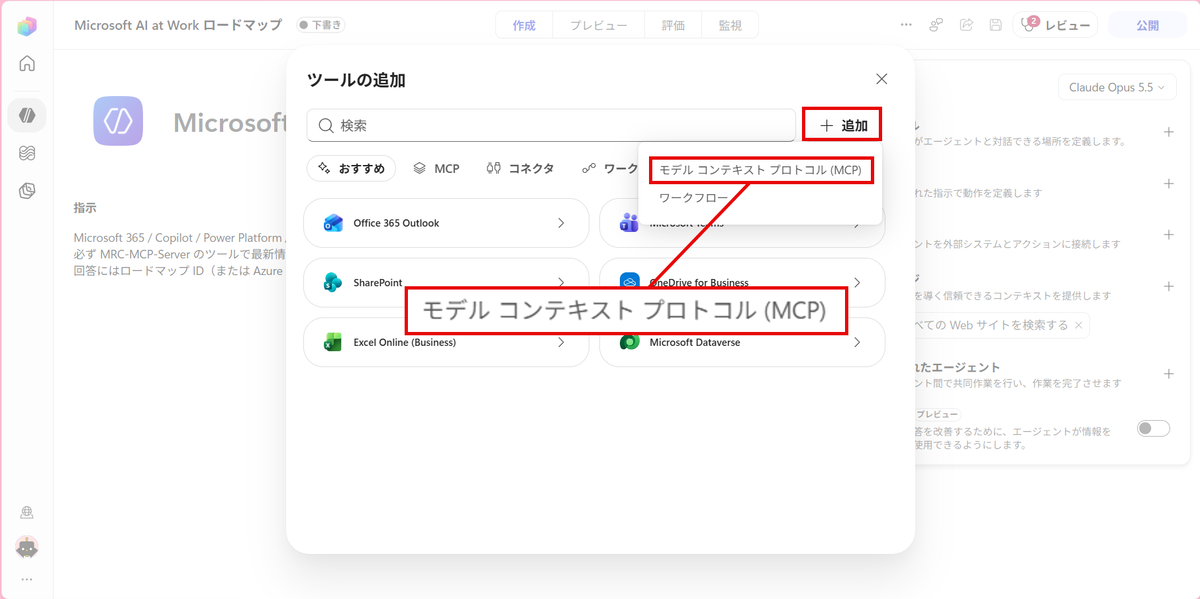
MCPサーバーの追加

追加をクリックし、モデル コンテキスト プロトコル(MCP)を選択します。

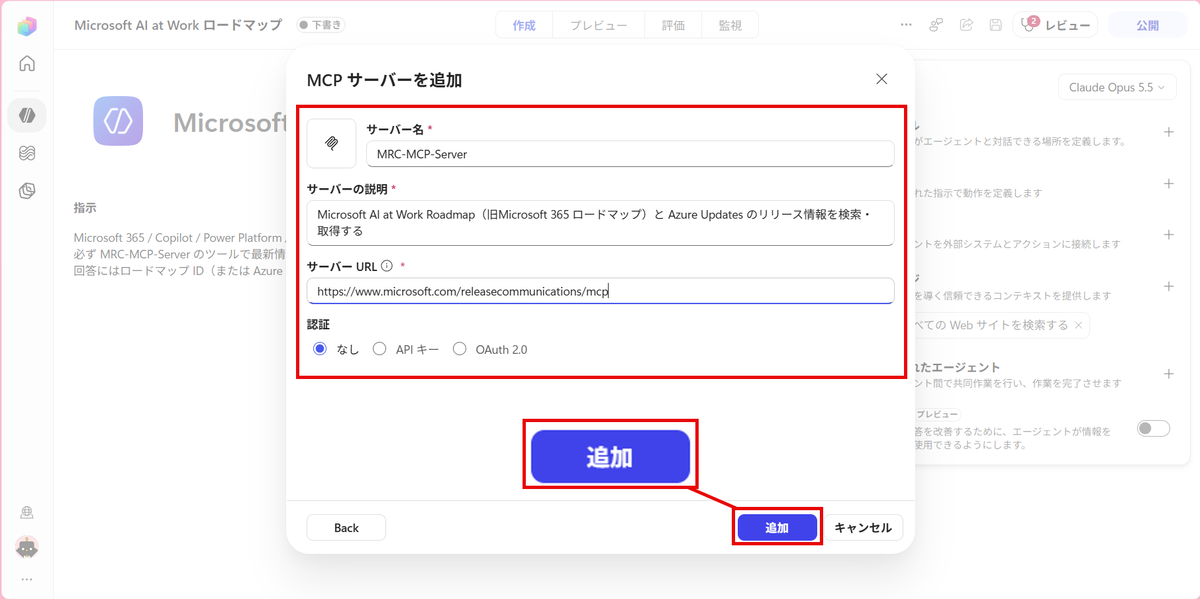
MCPサーバー情報を追加し、追加をクリックします。

項目 値
サーバー名 MRC-MCP-Server
サーバーの説明 Microsoft AI at Work Roadmap(旧Microsoft 365 ロードマップ)と Azure Updates のリリース情報を検索・取得する
サーバーの URL https://www.microsoft.com/releasecommunications/mcp
認証の種類 なし

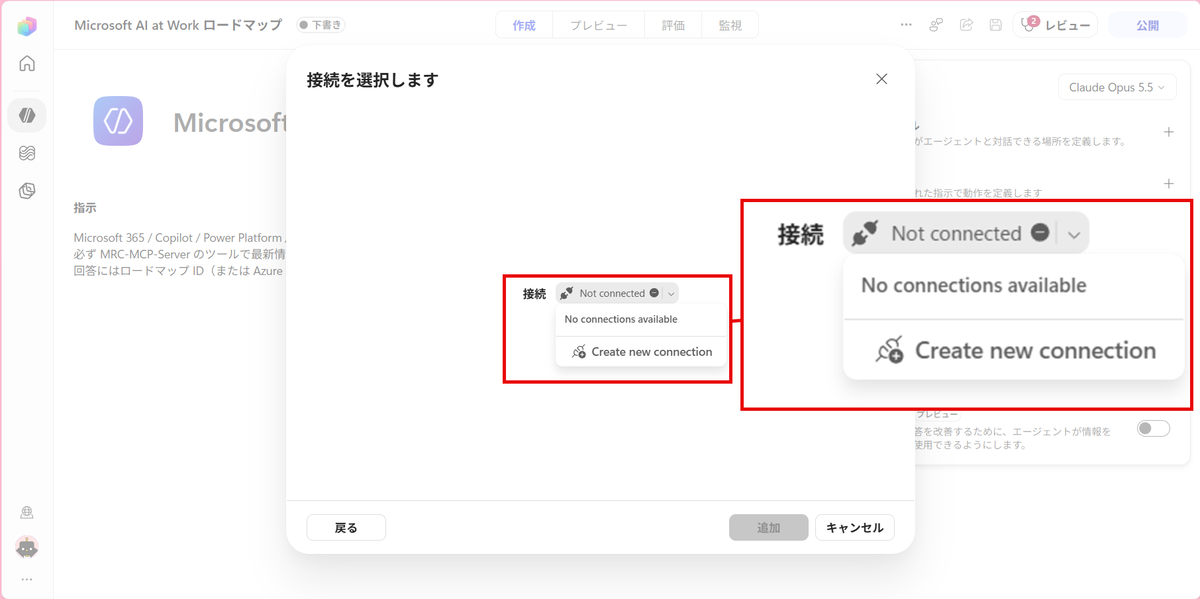
接続をクリックしCreate new Connectionをクリックします。

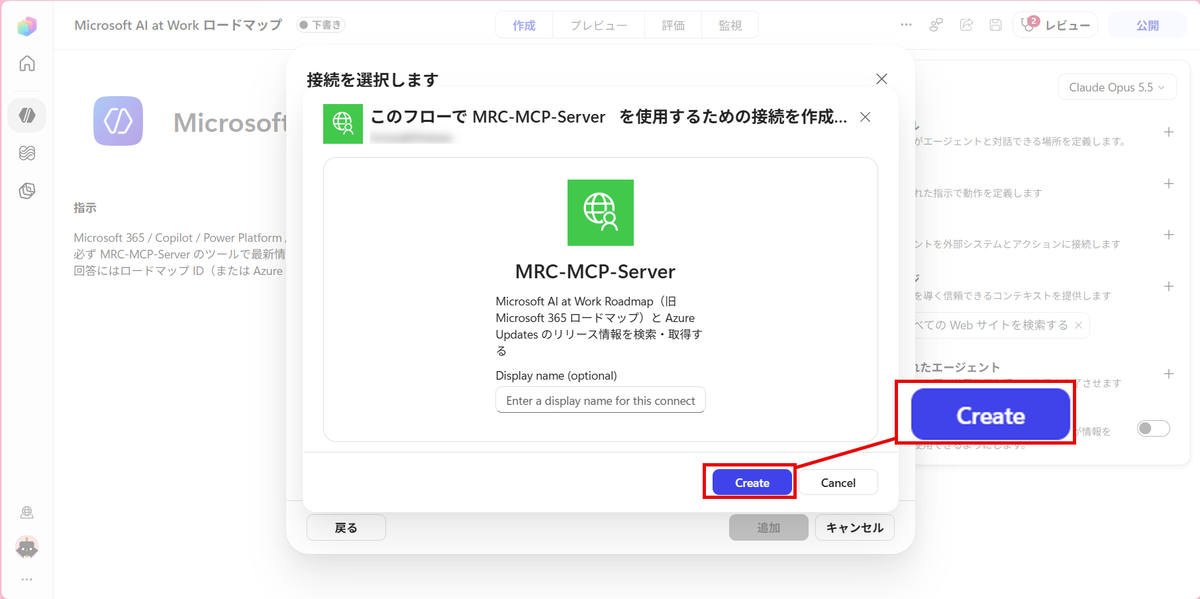
Createをクリックします。

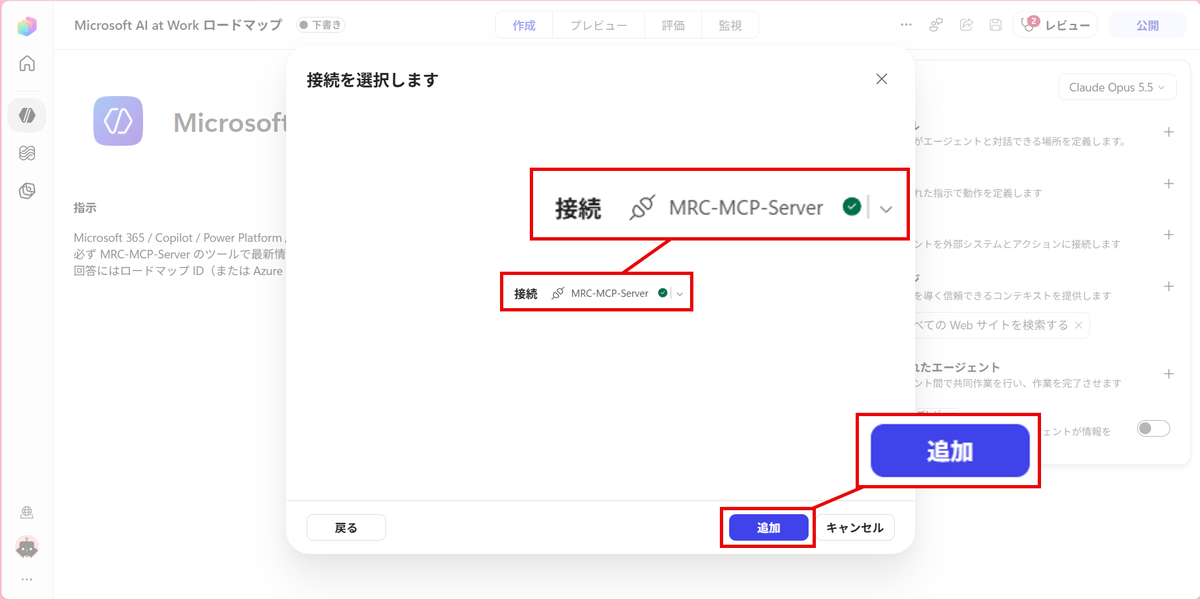
接続にチェックアイコンが表示されたことを確認し、‘追加‘をクリックして追加します。

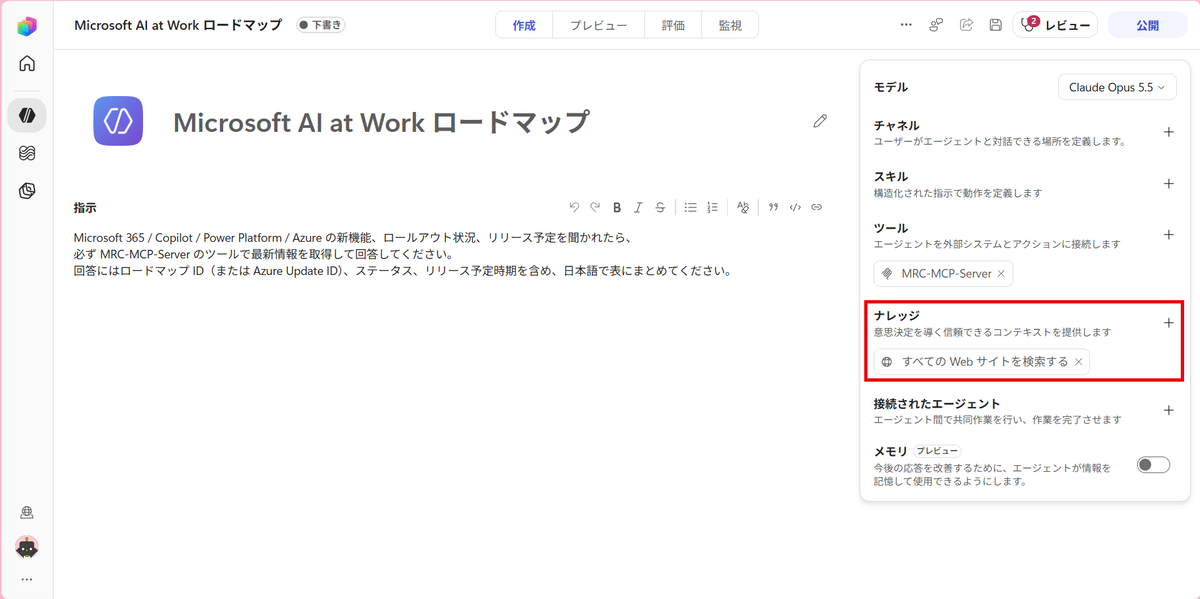
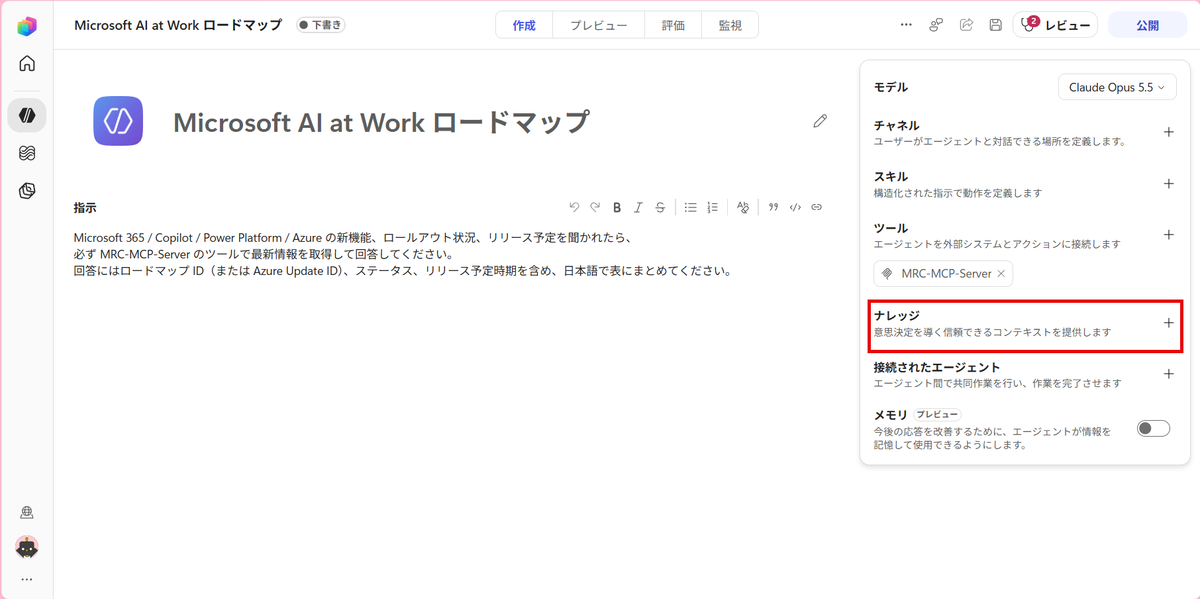
ナレッジ: Web検索の削除

追加したMCPサーバーからのみ回答を作成したいので、ナレッジのすべての web サイトを検索するを削除します。

プレビュー

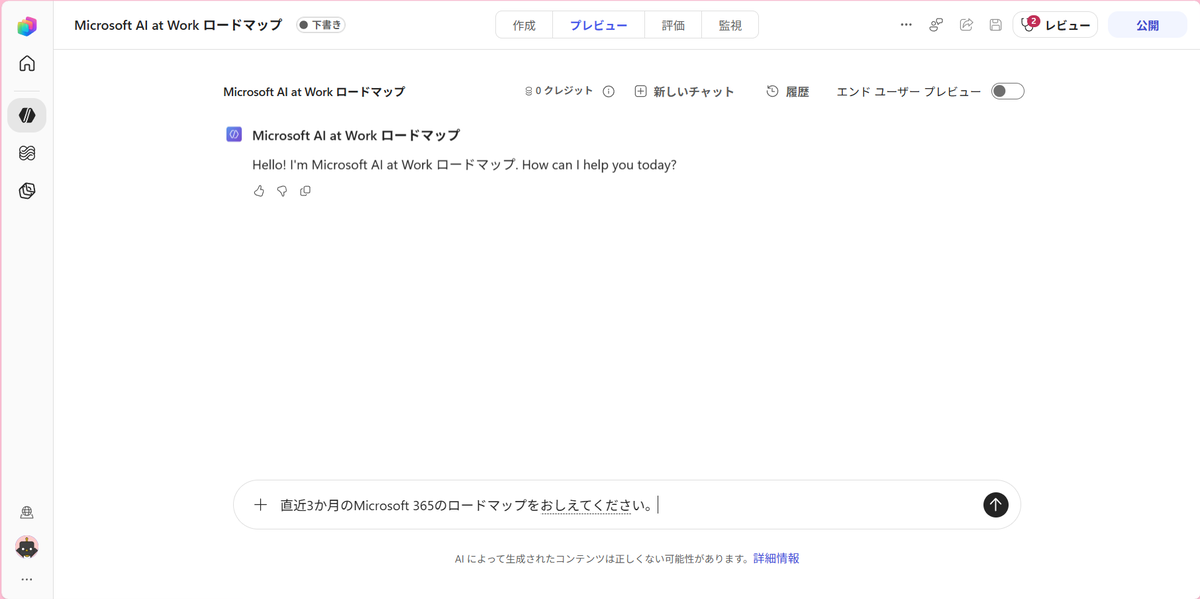
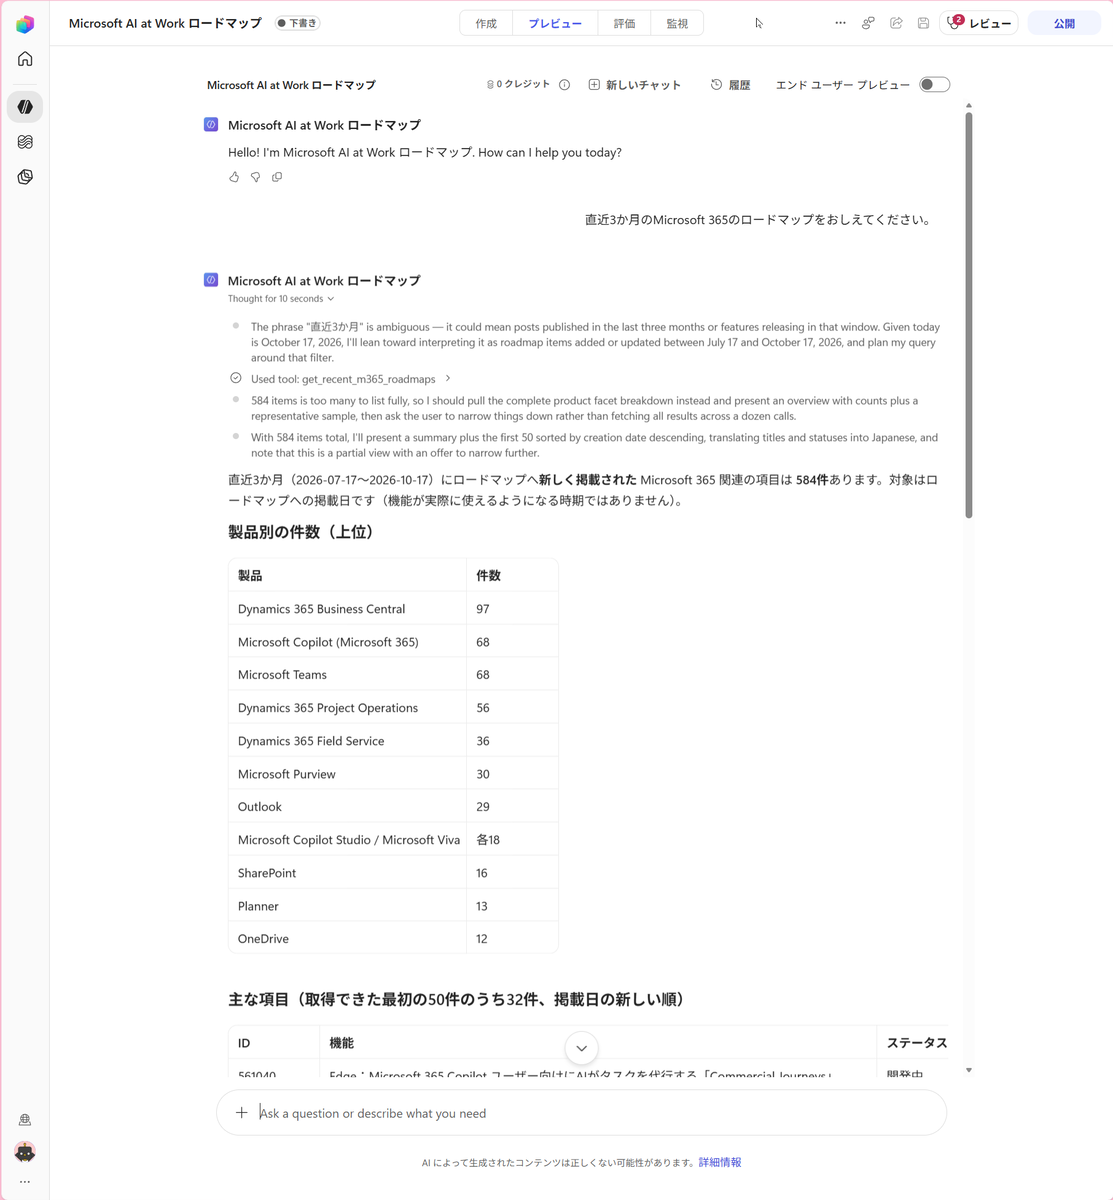
プレビューからテスト実行してみます。

直近3か月の Microsoft 365 のロードマップをおしえてください。

結構ありますね。

さいごに

ロードマップが移行して、どうやって確認しようか迷ってたのですが、MCPサーバーの提供により簡単に確認できるようになったので、利用していきたいと思います。

【Power Automate】Power Automate Process の有効化手順 2026年版


それなりにサービス画面も変わってきたので、Power Automate Process の有効化手順のメモ書きです。
クラウドフローに有効化する場合とデスクトップフロー(非アテンド型)の両方の手順をメモしておきます。

過去のBlog

クラウドフローとデスクトップフロー(非アテンド型)の過去のBlogはこちらにあります。
この頃とPower Platform 管理センターがだいぶ変わってますね。

flali.hatenablog.com

flali.hatenablog.com

環境への割り当て

Power Automate Process を購入したら、まずは、Dataverseの環境に割り当てが必要です。
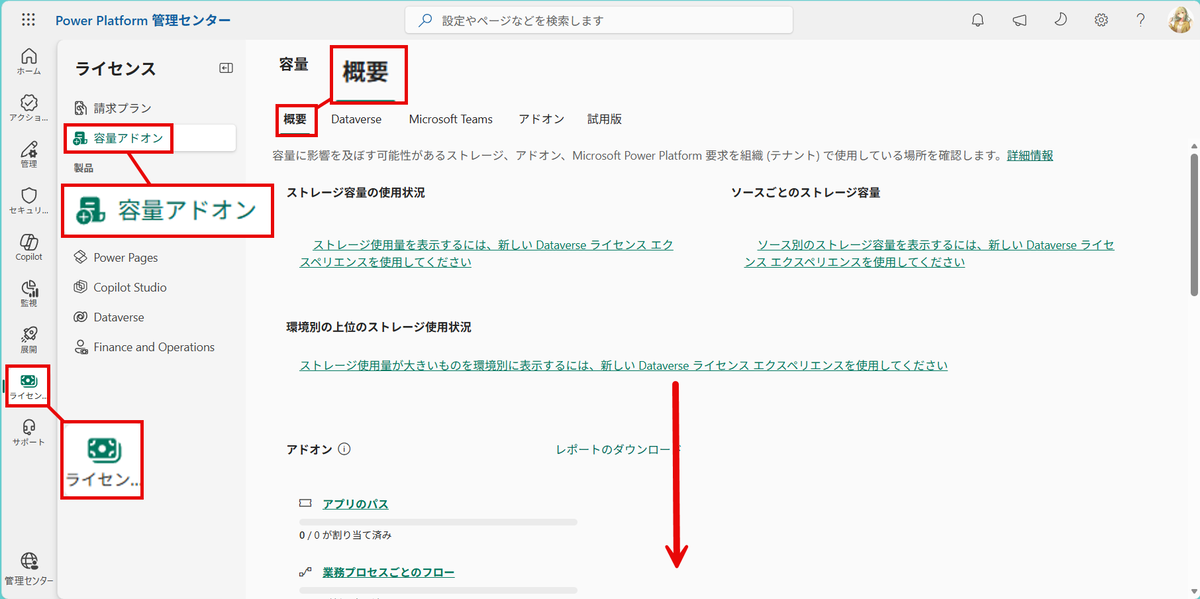
Power Platform 管理センター (https://aka.ms/ppac)にアクセスします。
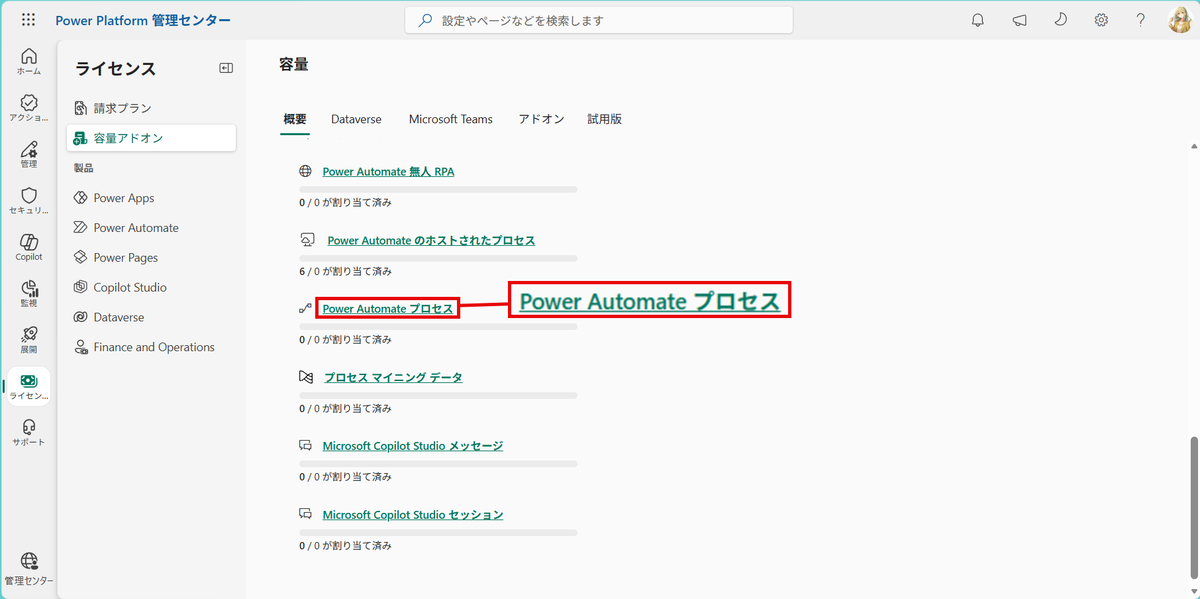
ライセンス>容量アドオン>概要タブを開きます。 下方にスクロールし、Power Automate プロセスを探します。

Power Automate プロセスをクリックします。

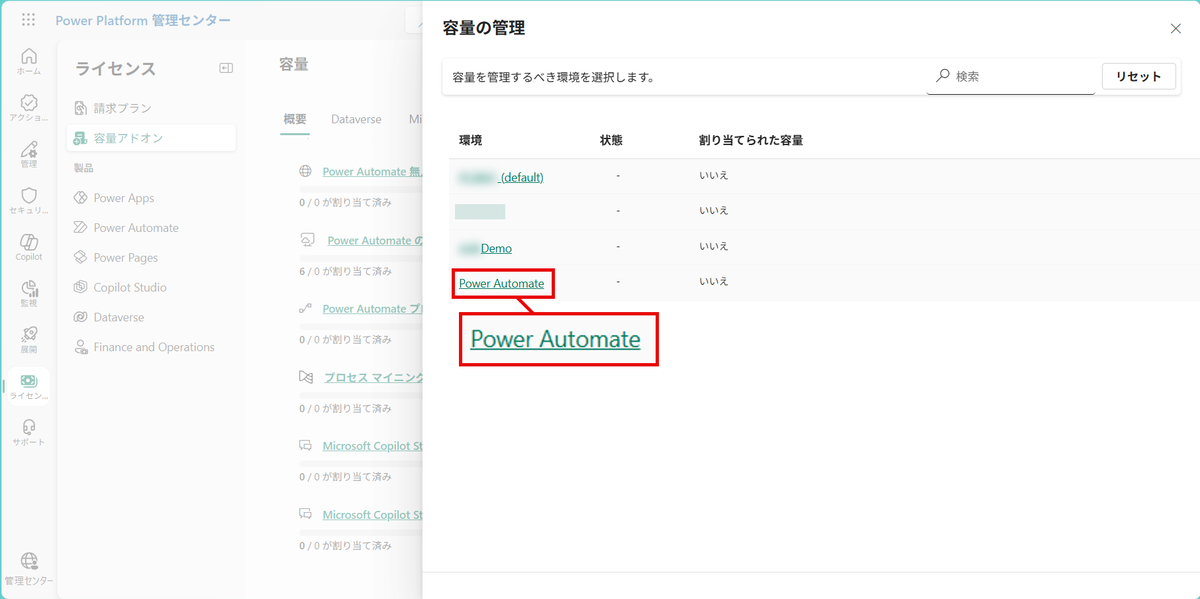
Power Automate Process を割り当てしたい環境名をクリックします。

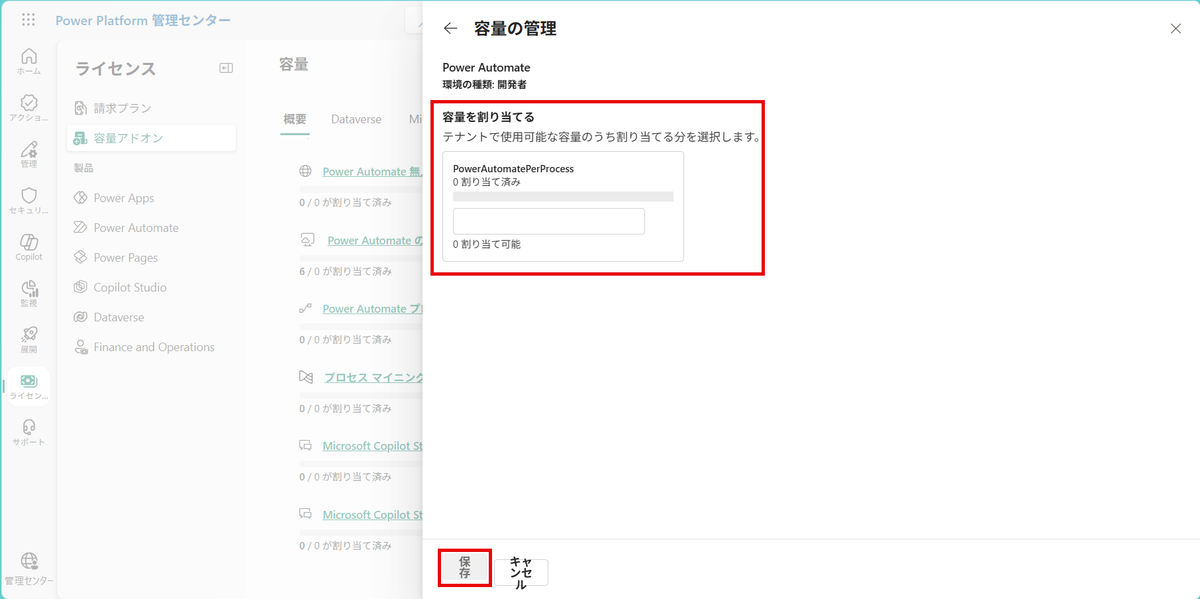
容量を割り当てるの項目に、環境に割り当てたい Power Automate Process の数量を設定し、保存で保存します。 以上で、環境への割り当ては完了です。

クラウドフローで有効化する

環境に割り当てたPower Automate Processをクラウドフローに設定する場合の手順です。
Power Automate Process を1つのクラウドフローに紐づける場合とフローグループを利用し、1つのPower Automate Processを25個のクラウドフローで共用利用する場合の2パターンあります。

クラウドフローでの有効化手順

Power Automate ポータル(https://make.powerautomate.com/)にアクセスします。
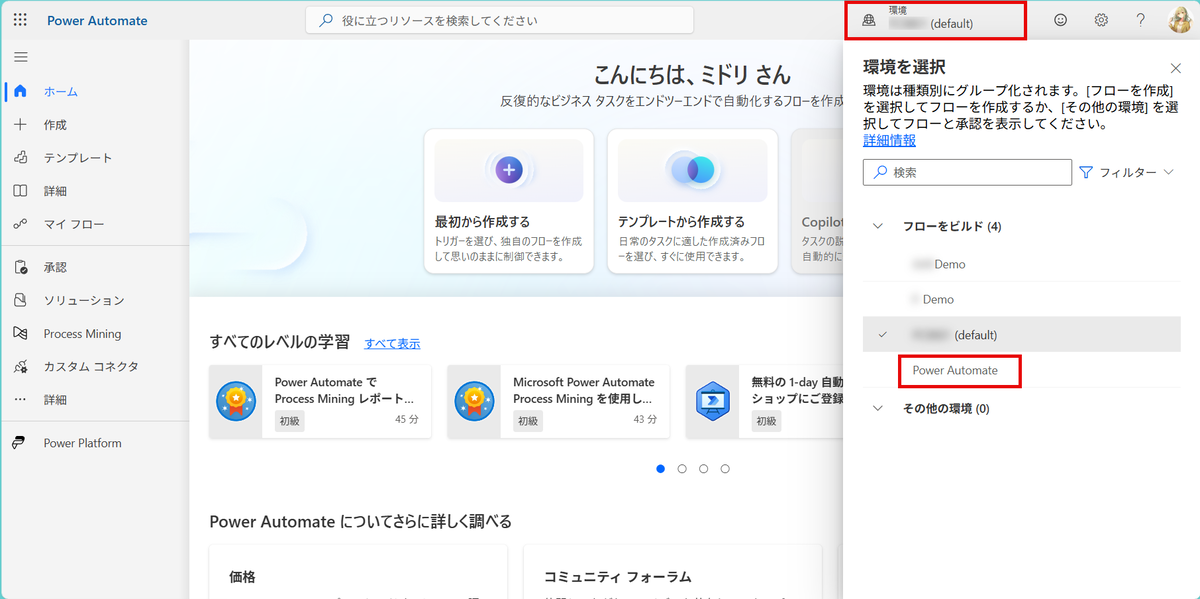
右上の環境セレクターから、Power Automate Process を割り当てた環境を選択します。

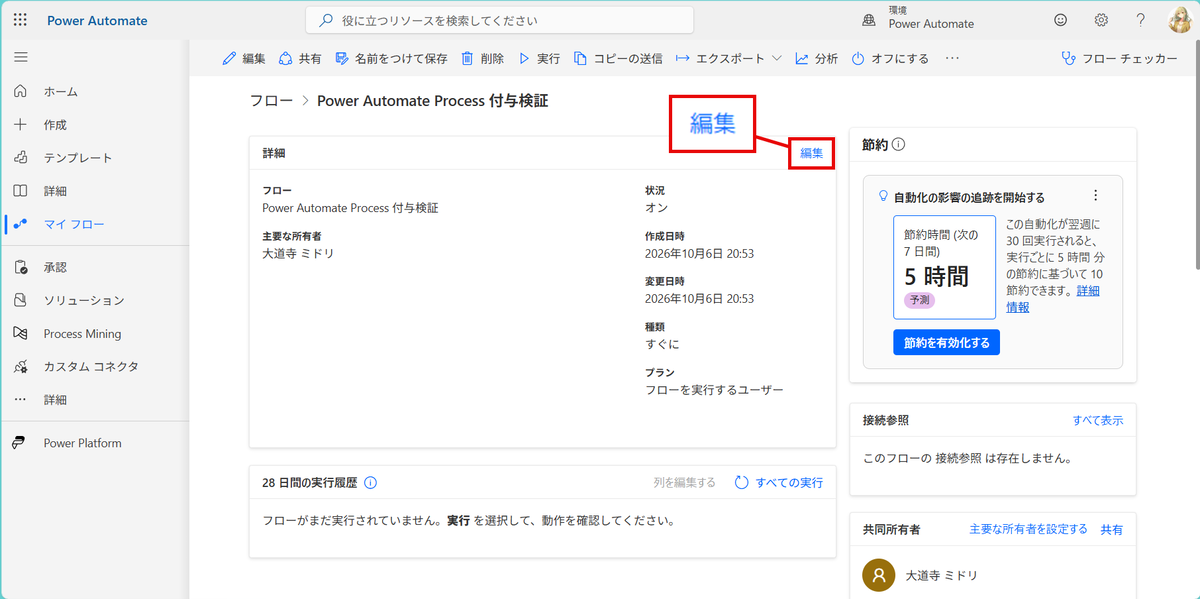
クラウドフローの詳細(プロパティ)画面を開きます。
詳細のメニューの編集をクリックします。

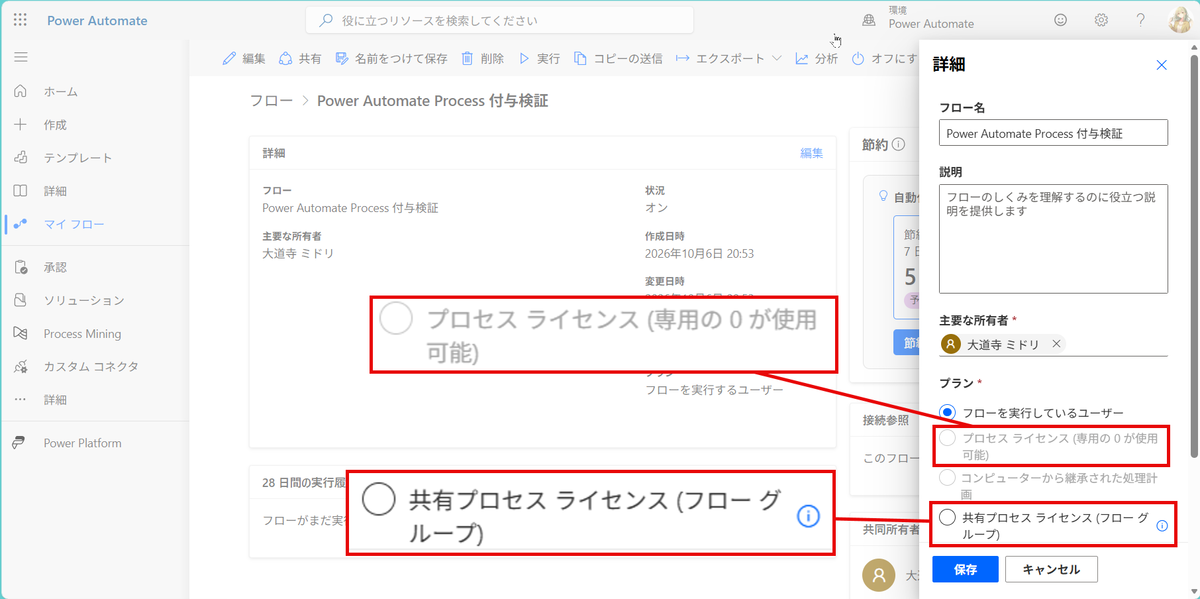
プランの項目からプロセス ライセンスまたは共有プロセス ライセンス(フローグループ)を選択し、保存をクリックします。

項目 内容
プロセス ライセンス 1つのPower Automate Processをクラウドフローに紐づけます。
共有プロセス ライセンス(フローグループ) フローグループに割り当てたPower Automate Processを紐づけます。

以上で、クラウドフローへの割り当てが完了です。

フローグループの作成手順

フローグループは1つのPower Automate Processを最大25個のクラウドフローで共用する機能です。
Power Automate ポータルから作成します。

learn.microsoft.com

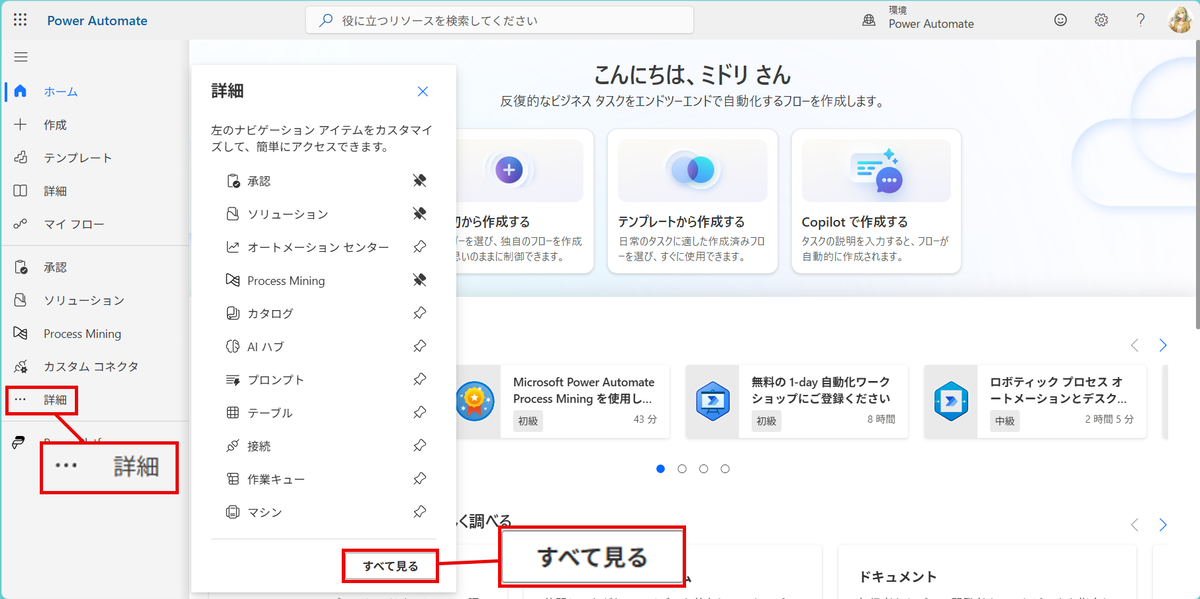
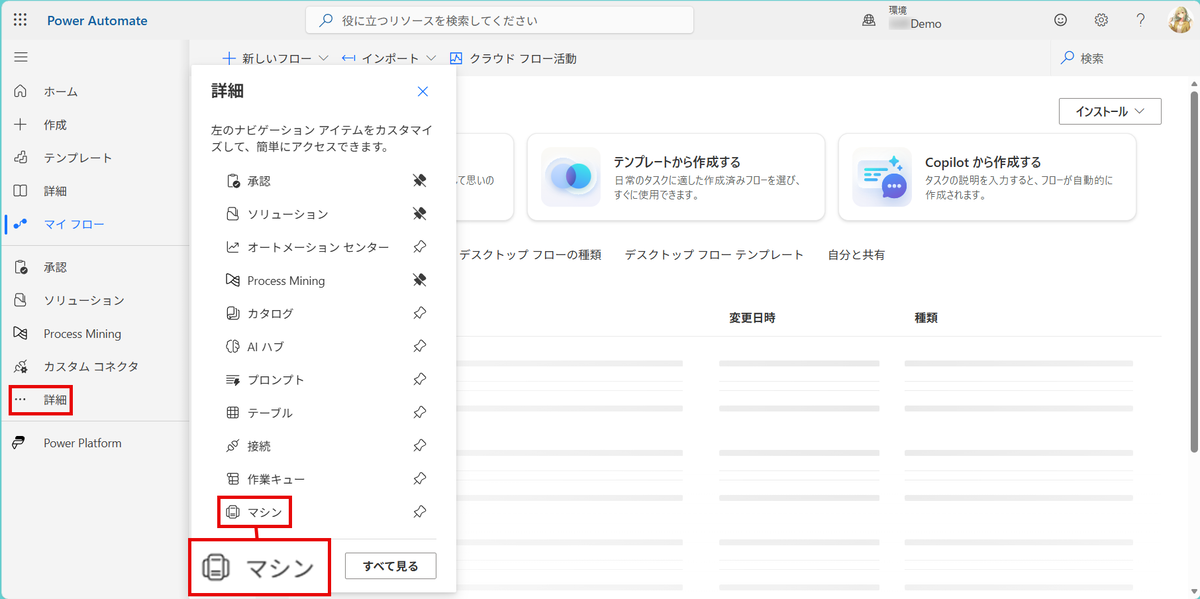
詳細>すべて見るをクリックします。

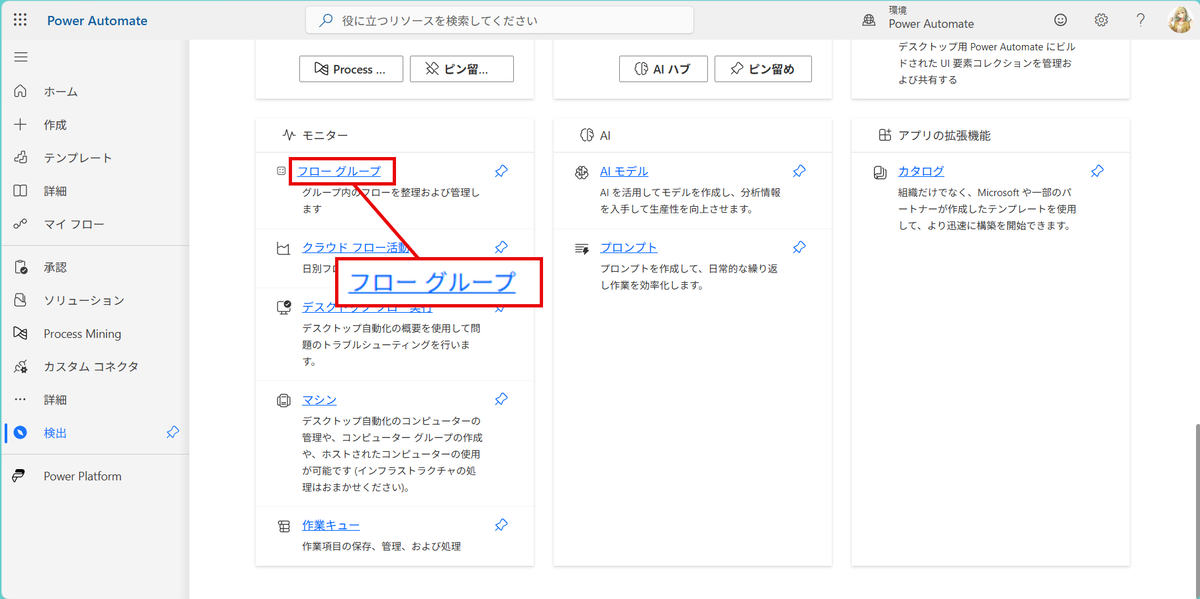
下方にスクロールするとモニターにフローグループがあるのでクリックします。

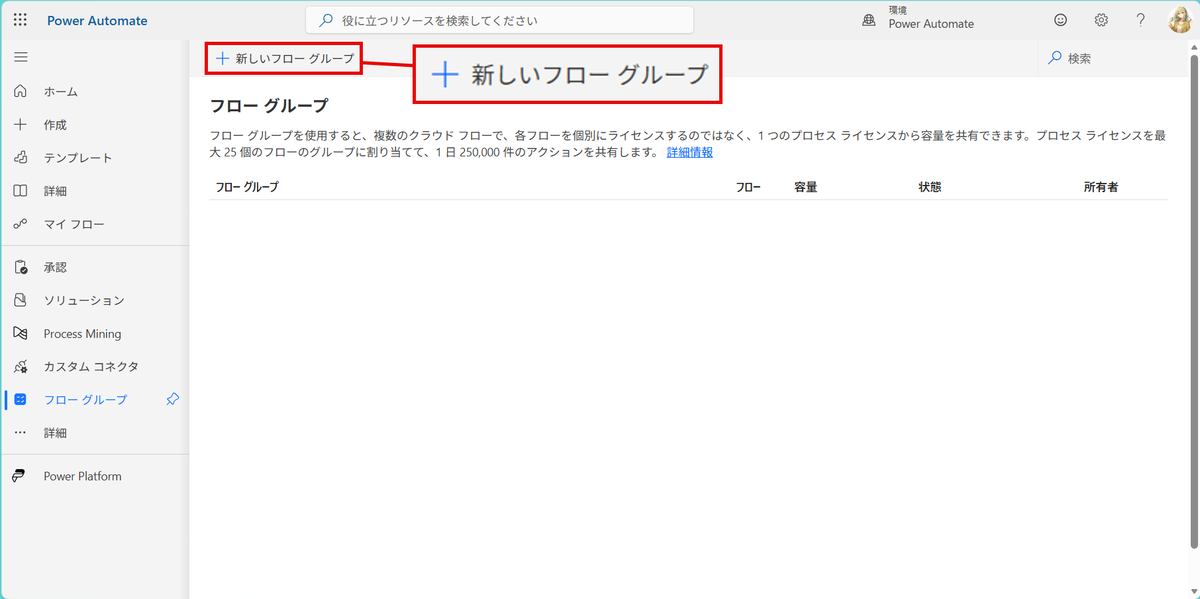
新しいフローグループをクリックします。

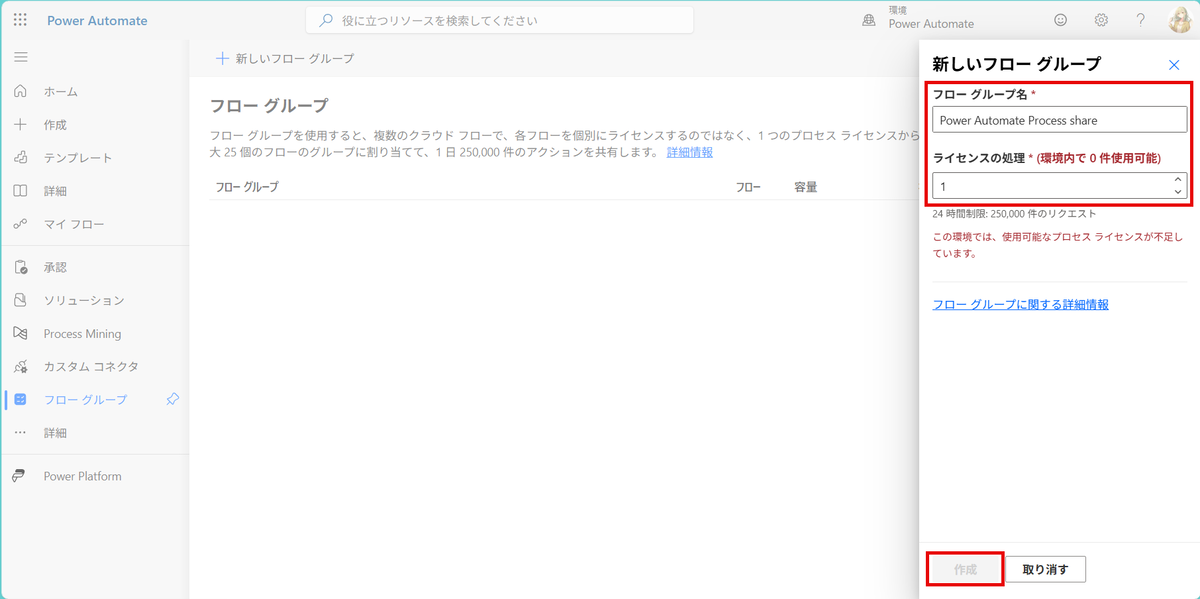
フローグループ名にはグループ名を、ライセンスの処理にPower Automate Processの数量を設定し、作成をクリックするとフローグループが作成できます。

デスクトップフロー(非アテンド型)での有効化手順

Power Automate ポータルでマシンに有効化するか、デフォルトの設定だとクラウドフローから非アテンド型を実行したときに自動的にマシンで有効になります。
あらかじめコンピューター登録が必要な点にはご注意下さい。(今回はコンピューター登録は割愛します。)

Power Automate ポータルを開きます。
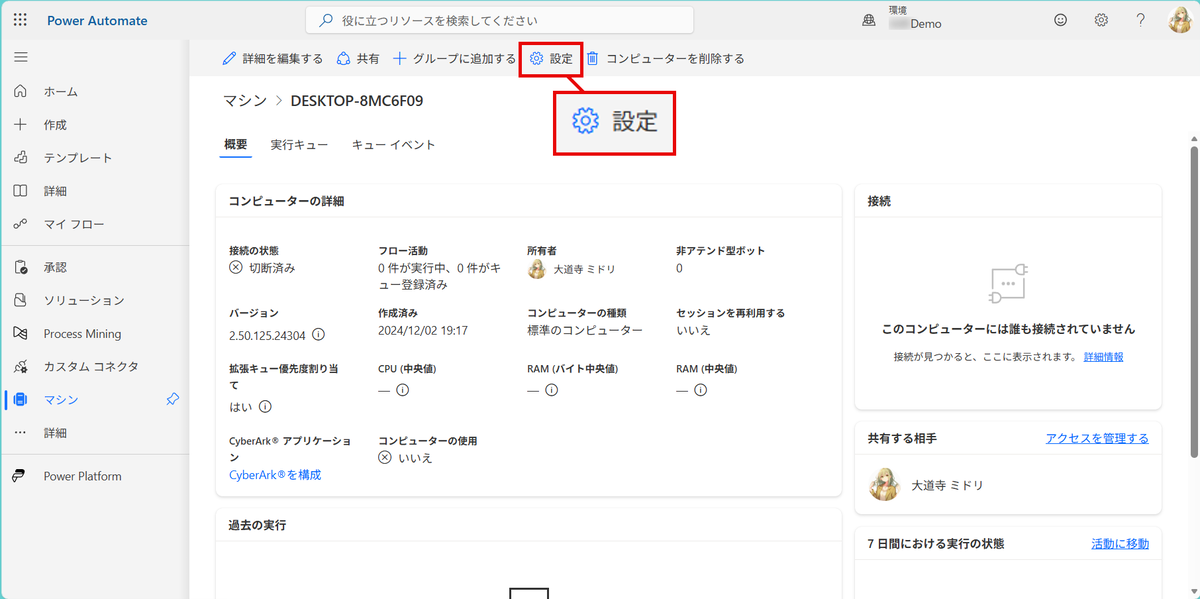
詳細からマシンをクリックします。(マシンが表示されていない場合は、すべて見るから探してください。)

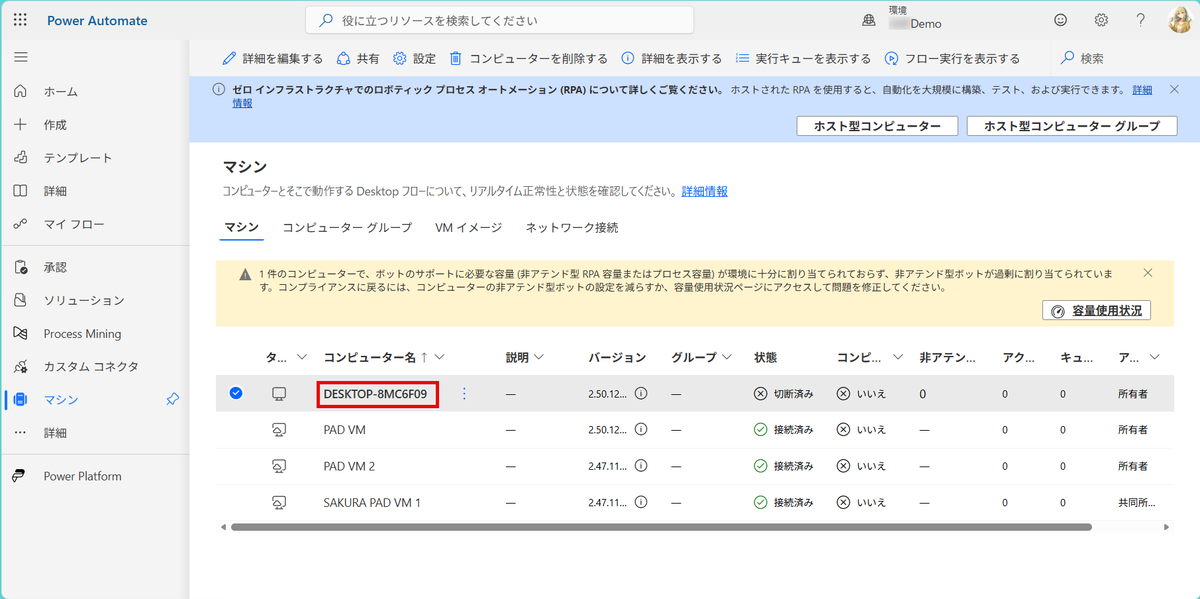
Power Automate Process を割り当てたいマシンのコンピューター名をクリックします。

設定をクリックします。

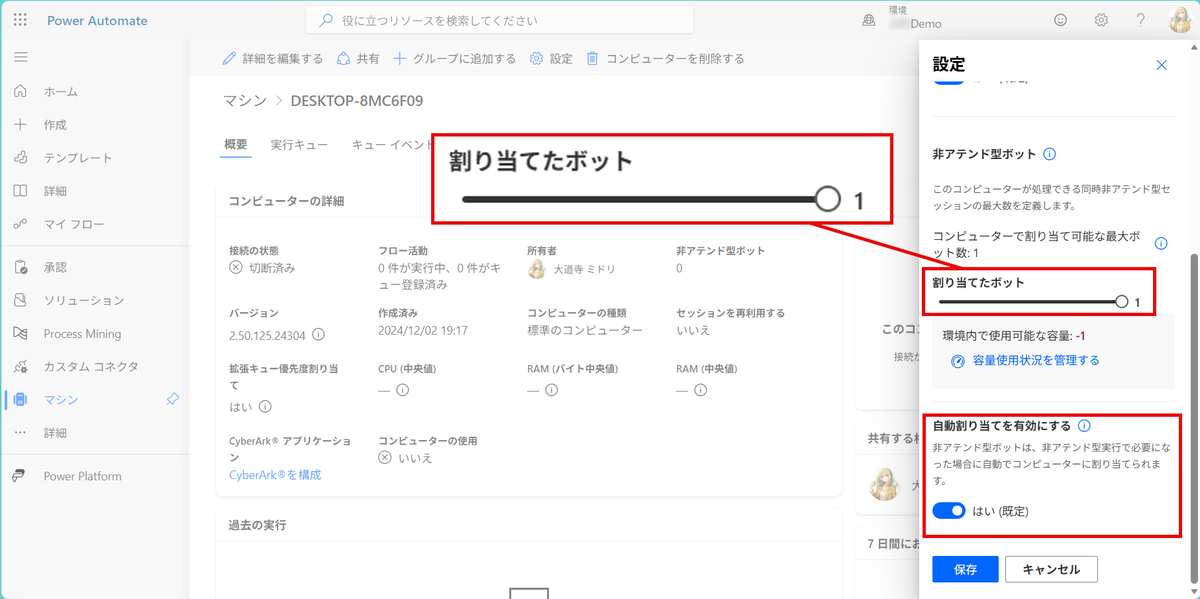
非アテンド型ボットの割り当てたボットを1以上にします。(クライアントOSだとRDP接続が1セッションのため、1より大きくはできません。)
デフォルトで自動割り当てを有効にするが有効なので、クラウドフローからこのマシンに対して非アテンド型を実行しても、割り当てたボットが自動的に有効になります。

以上で、デスクトップフロー(非アテンド型)のPower Automate Process の割り当ては完了です。

さいごに

Power Platform 管理センターのアドオンメニューが昔から変わっていないので、そのうち変わりそうだなぁと思いながらも、アドオンを有効にするまでのメニューが結構かわっていたので久しぶりにやったら迷いました。

【Entra ID】パスキー展開でハマった話


検証テナントでパスキーの展開していたら、見事にハマった(うまくいかなかった)ので、発生した現象と解決策のメモ書きです。

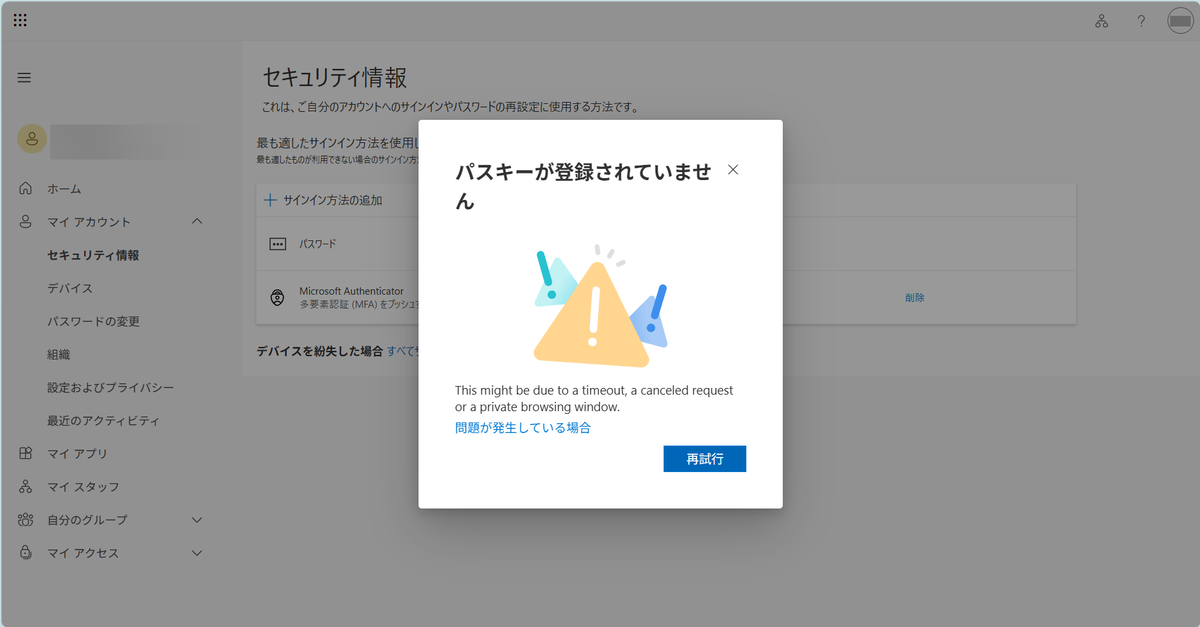
パスキーの登録に失敗する...

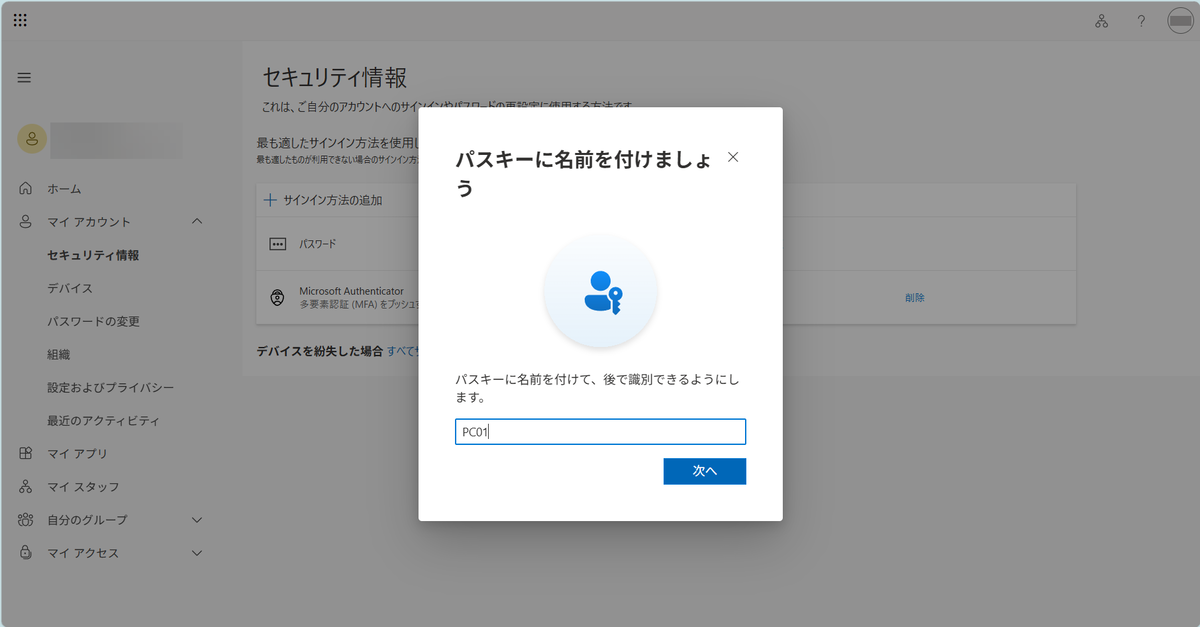
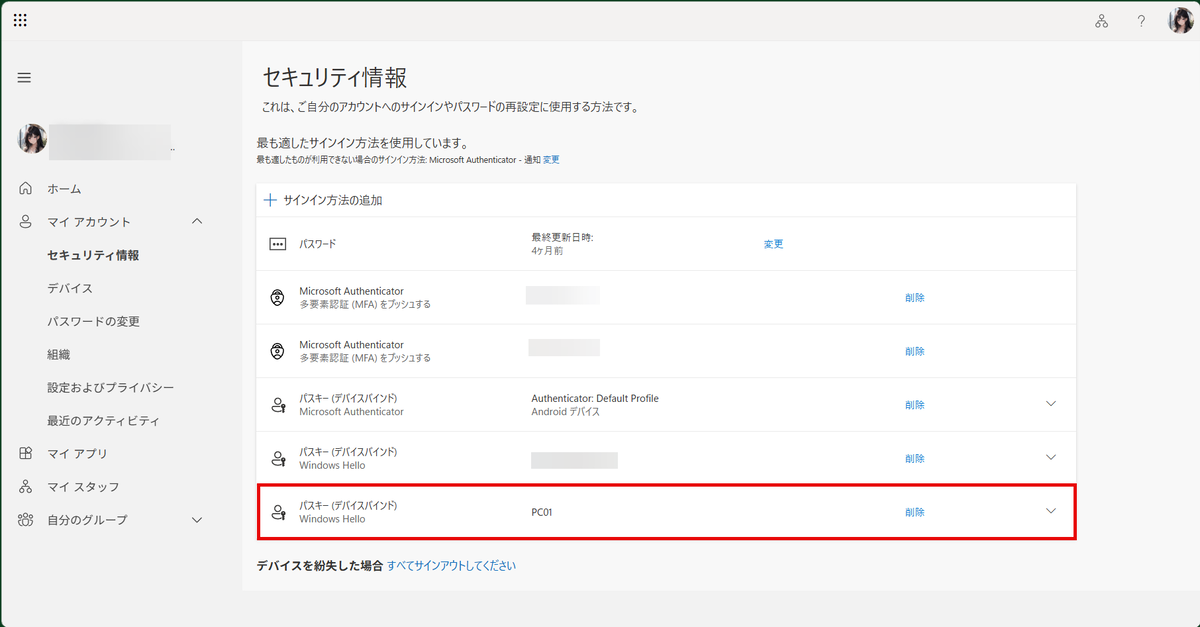
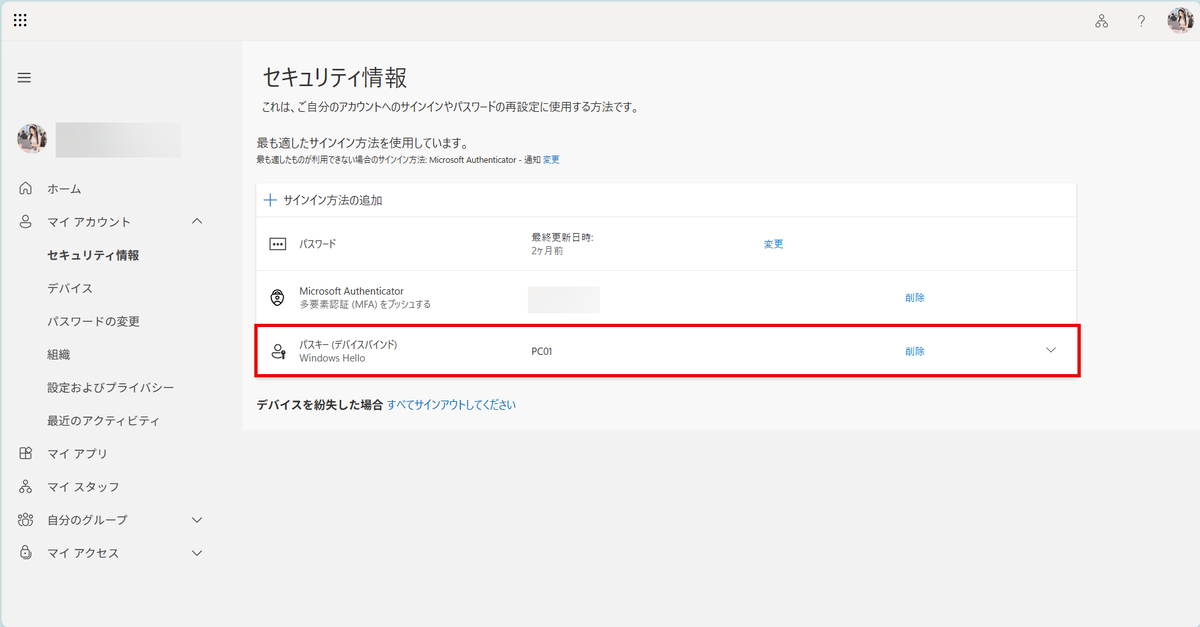
デバイスバインドパスキーのMicrosoft Entra passkey on Windows (Windows Hello)の登録に失敗する。

登録の完了までは可能。

最後の最後で失敗。

設定内容

以前書いたblogの通り設定。
flali.hatenablog.com

設定に間違いはない...

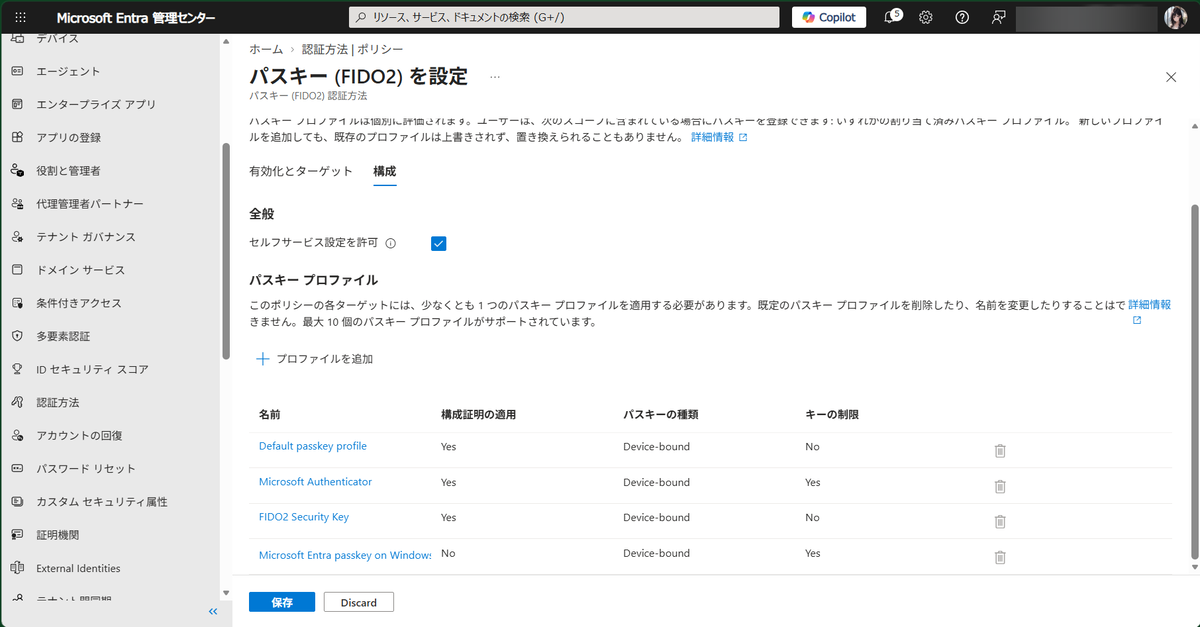
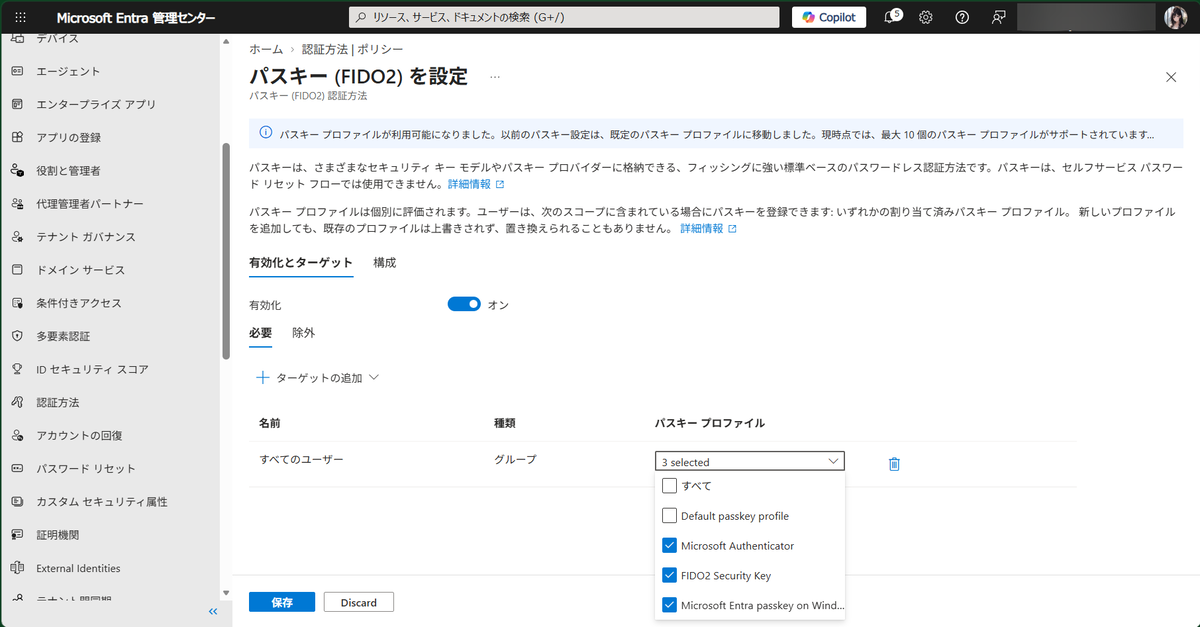
Microsoft Authenticator、FIDO2 Security Key、Microsoft Entra passkey on Windows のパスキープロファイルを作成。

すべてのユーザーで3つのプロファイルを設定。

特におかしいところはない。

Microsoft Entra passkey on Windows (Windows Hello)だけコケる

設定に特におかしいところはなく、Microsoft Authenticator、FIDO2 Security Keyのパスキーは問題なく登録できる。
Microsoft Entra passkey on Windows (Windows Hello)だけ、コケるので構成証明書の適用がYesになっている以外考えられない...。

Default passkey profile があやしい...

ターゲットグループから外しているはずの Default passkey profile が動作している...?
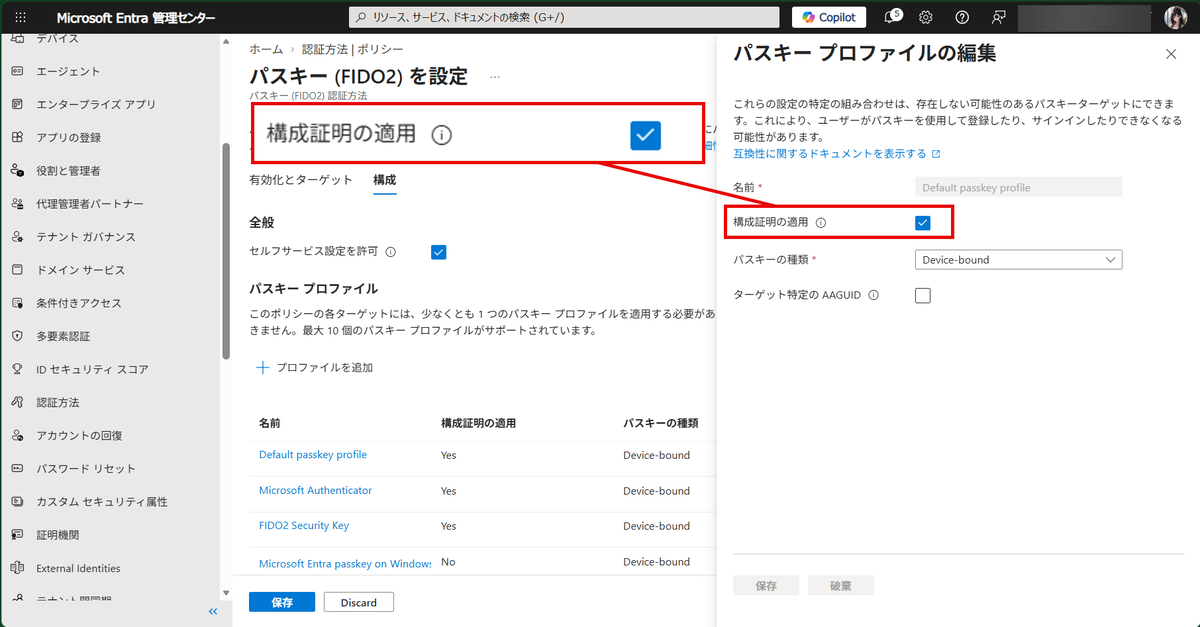
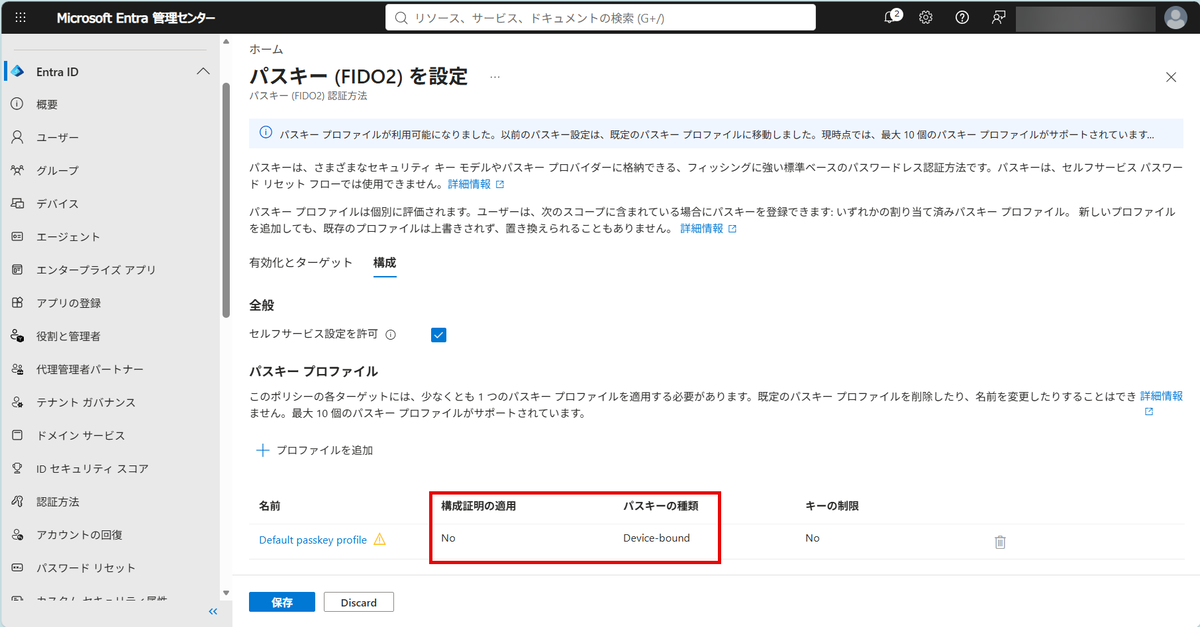
Default passkey profile は最初から構成証明の適用がYesで、パスキーの種類もDevice-boundなので、これが動作しているとしたら、Microsoft Entra passkey on Windows の登録が失敗すると仮説。

Default passkey profile の設定変更

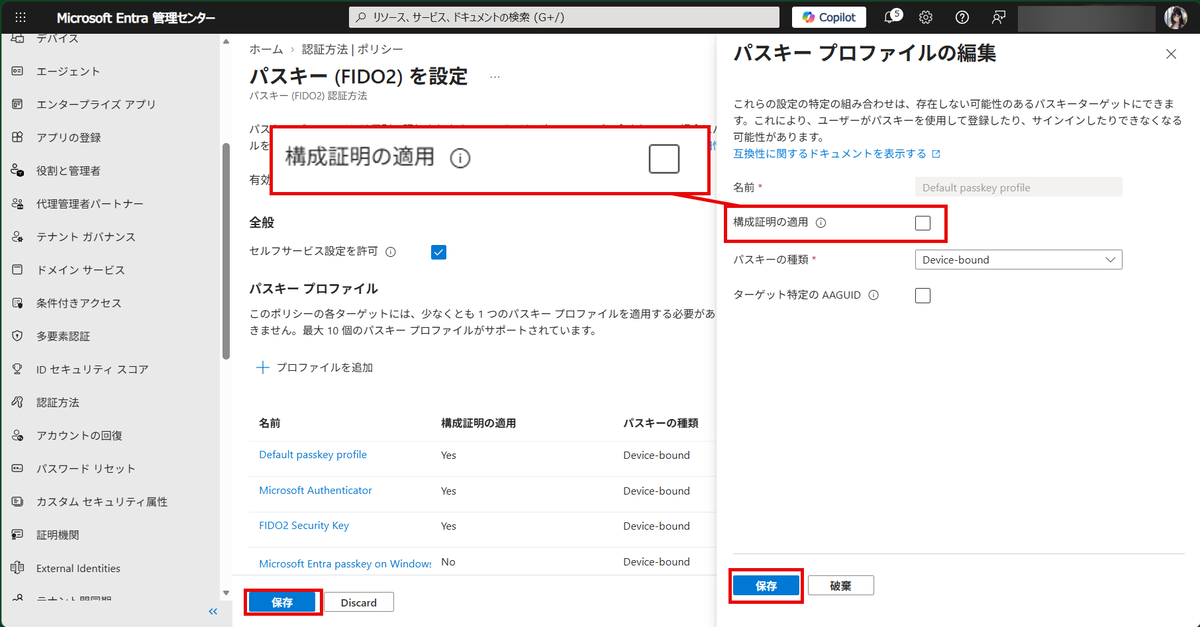
試しに、Default passkey profile の 構成証明の適用からチェックを外して保存。

うごいた!

再度、パスキーを登録したら登録できました!

他のテナントも確認

他のテナントもMicrosoft Entra passkey on Windows (Windows Hello)のパスキーが登録できない...
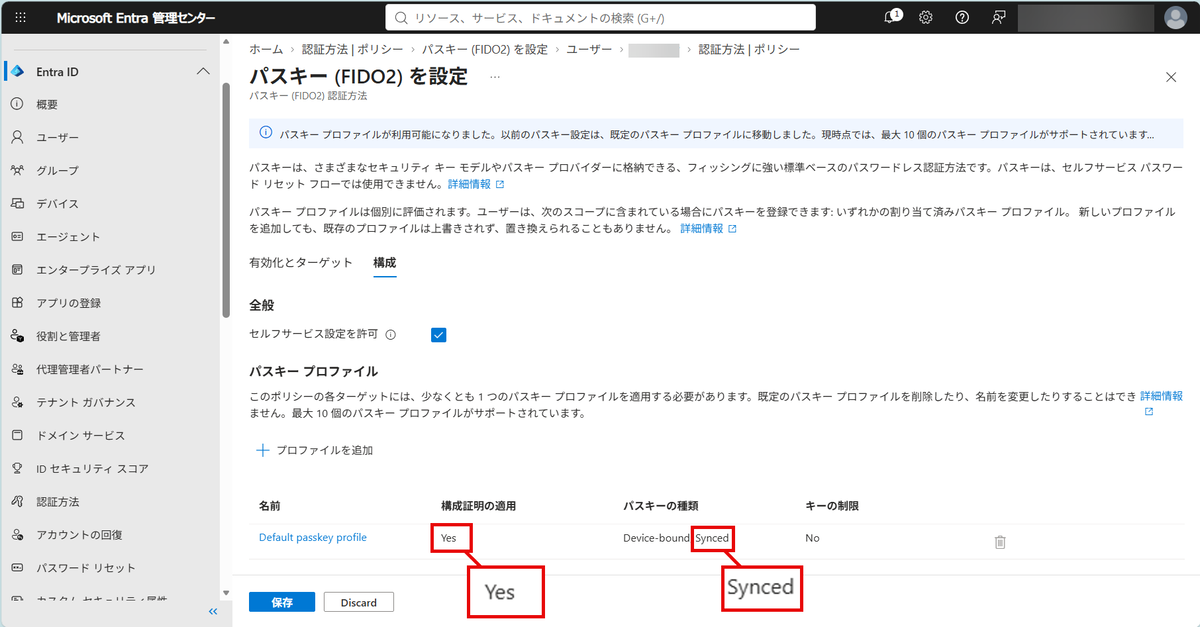
パスキープロファイルの設定を確認すると設定がおかしい...。
構成証明の適用がYesでパスキーの種類にsynced(同期パスキー)が入っている...。(本来できない設定)

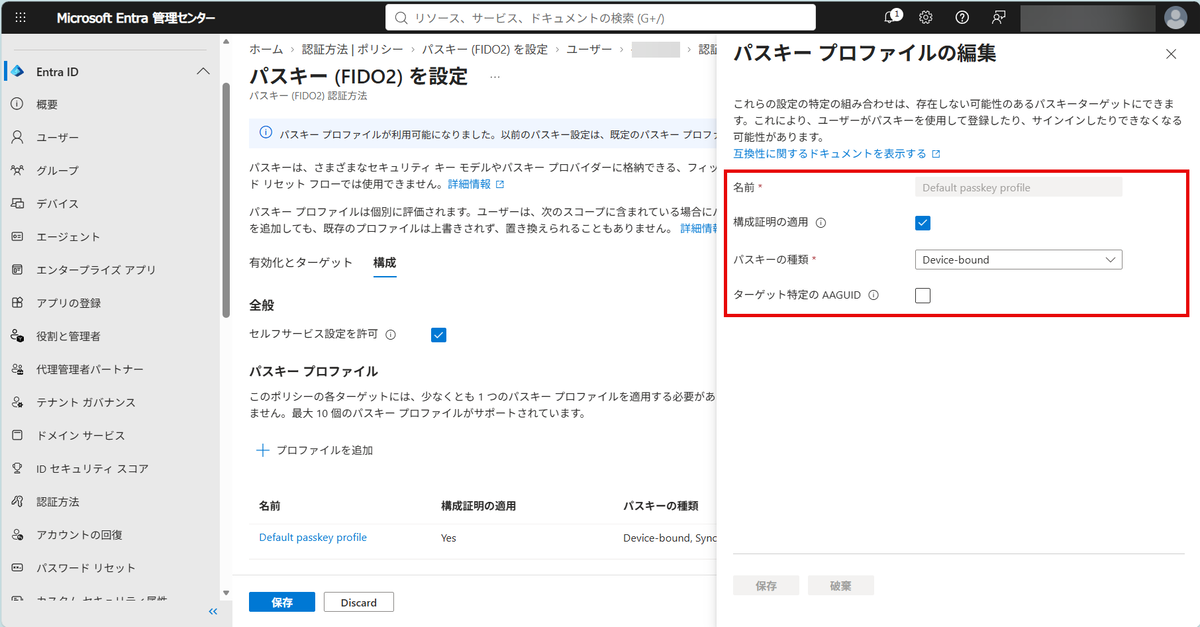
設定内容確認すると、一覧表示されている内容とチガウ...

Microsoft Graph PowerShell で取得してみたら、一覧表示されている内容と一緒でありえない設定になっている...
AttestationEnforcementが構成証明の適用の項目なのだが、registrationOnlyなので設定値 yes となっている。
AttestationEnforcementがdisabledがNoの設定。

項目 値
PolicyId Fido2
PolicyState enabled
SelfServiceRegistrationAllowed True
DefaultPasskeyProfileId 00000000-0000-0000-0000-000000000001
ProfileId 00000000-0000-0000-0000-000000000001
ProfileName Default passkey profile
PasskeyTypes deviceBound,synced
AttestationEnforcement registrationOnly
ProfileKeyRestrictionEnforced False
ProfileKeyRestrictionType block
ProfileAAGUIDs
TargetType group
TargetId all_users
RegistrationRequired False
TargetAllowedProfileIds 00000000-0000-0000-0000-000000000001
ExcludedTargetIds
LegacyAttestationEnforced True
LegacyKeyRestrictionEnforced False
LegacyKeyRestrictionType block
LegacyAAGUIDs

Default passkey profileを変更して再設定してみる。

構成証明の適用をNoに、パスキーの種類をDevice-boundに変更。

登録できた

パスキープロファイルを再設定したら、Microsoft Entra passkey on Windows (Windows Hello)のパスキー登録ができました。

さいごに

Microsoft Authenticator、FIDO2 Security Keyは登録できるのに、Microsoft Entra passkey on Windows でコケるで、数日悩んでました。
既定値で作成されるDefault passkey profileは、設定がおかしいテナントが多いので、パスキーの登録ができない場合はパスキープロファイルを確認して再設定してみてください。
Microsoft Graph PowerShellで紐づいているターゲットグループとパスキープロファイルの内容を確認するのもおすすめです。

パスキー関連の記事

【Entra ID】パスキーの登録キャンペーンがはじまりました1

  • Microsoft Learnを読む解くための、内部メンバー、内部ゲスト、外部メンバー、外部ゲストの違い
  • Entra IDのパスキー登録のタイムライン

flali.hatenablog.com

【Entra ID】パスキーの登録キャンペーンがはじまりました2

  • Microsoft Entra IDのパスキーの設定と対応しているパスキーの種類

flali.hatenablog.com

【Entra ID】パスキーの登録キャンペーンがはじまりました3

  • パスキープロファイルの作成について

flali.hatenablog.com

【Power Platform】Power Platform リリースプラン廃止、AI at Work roadmapへ


Power Platform リリースプランが廃止となり、AI at Work roadmapへ移行となるのでメモ書きです。

Power Platform リリースプランの廃止について

Microsoft は、従来の Dynamics 365 / Power Platform の Release Plans(リリースプラン)を、2026 年 9 月以降は新規公開しないことを発表しています。

今後、Power Platform、Dynamics 365、Dataverse の新機能や更新情報は、AI at Work roadmap で公開されます。

今回の変更は、Power Platform 自体の廃止ではありません。新機能やリリース情報を公開する仕組みが変更されます。

項目 内容
移行時期 2026 年 9 月
対象 Dynamics 365、Power Platform、Dataverse
移行先 AI at Work roadmap
既存のリリースプラン 過去の情報を確認するための資料として、当面は引き続き利用可能
Power Platform への影響 Power Platform 自体が廃止されるわけではなく、情報の公開方法が変更される

既存の Release Plans は、「追って通知するまで歴史的な参照用として利用可能」とされています。現時点では、既存のリリースプランが完全に削除される時期は明示されていません。

なお、Microsoft Power Platform 2026 リリース ウェーブ 1 プランは従来の形式で公開されており、2026 年 4 月から 9 月までにリリースされる機能が掲載されています。

AI at Work roadmap とは

AI at Work roadmap は、Microsoft の各製品やサービスについて、今後提供される機能や更新情報を横断的に確認できるロードマップです。

2026 年 9 月からは、Microsoft 365、Copilot、エージェントに加えて、Dynamics 365、Power Platform、Dataverse のロードマップ情報も確認できる、統合された情報提供先として位置付けられます。

Power Platform については、従来の半年ごとの「Release Wave」を中心とした公開方法から、ロードマップや変更情報を継続的に公開する方法へ移行します。

AI at Work roadmap では、次の機能が提供されています。

  • 製品や提供時期などによるフィルター
  • ロードマップ情報の CSV エクスポート
  • RSS フィードによる更新情報の購読

www.microsoft.com

今後の対応

Release Planner や Release Plans を社内のリリース管理に利用している場合は、新機能の確認プロセスを AI at Work roadmap ベースの運用へ切り替えることを検討する必要があります。

特に、次のような対応が考えられます。

  • 社内手順書やブックマークの参照先を変更する
  • 必要な製品やサービスをフィルターで絞り込む
  • CSV エクスポートをリリース管理に活用する
  • RSS フィードを購読して更新情報を確認する

なお、公開時期や今後の提供内容は変更される可能性があります。最新情報については、Microsoft の公式情報を確認してください。

参考情報

さいごに

AI at Work roadmap では、MCPサーバーも提供されているようです。
Copilot Studio などでMCPサーバーを組み込めば、チャットに聞いて最新情報をまとめてもらうようなことができそうです。

【Power Platform】メッセージセンター更新情報 2026年8月


Microsoft 365 メッセージセンターに投稿された、Power Platform のアップデート情報です。

Power Platform

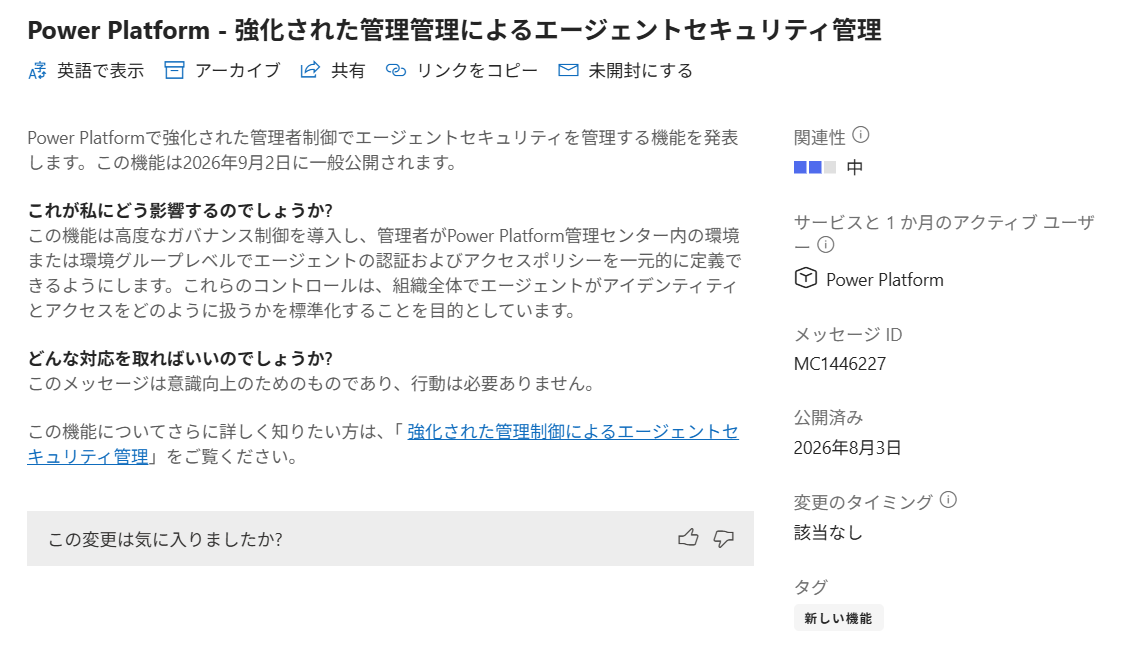
MC1446227 Power Platform - 強化された管理管理によるエージェントセキュリティ管理

リンク

learn.microsoft.com

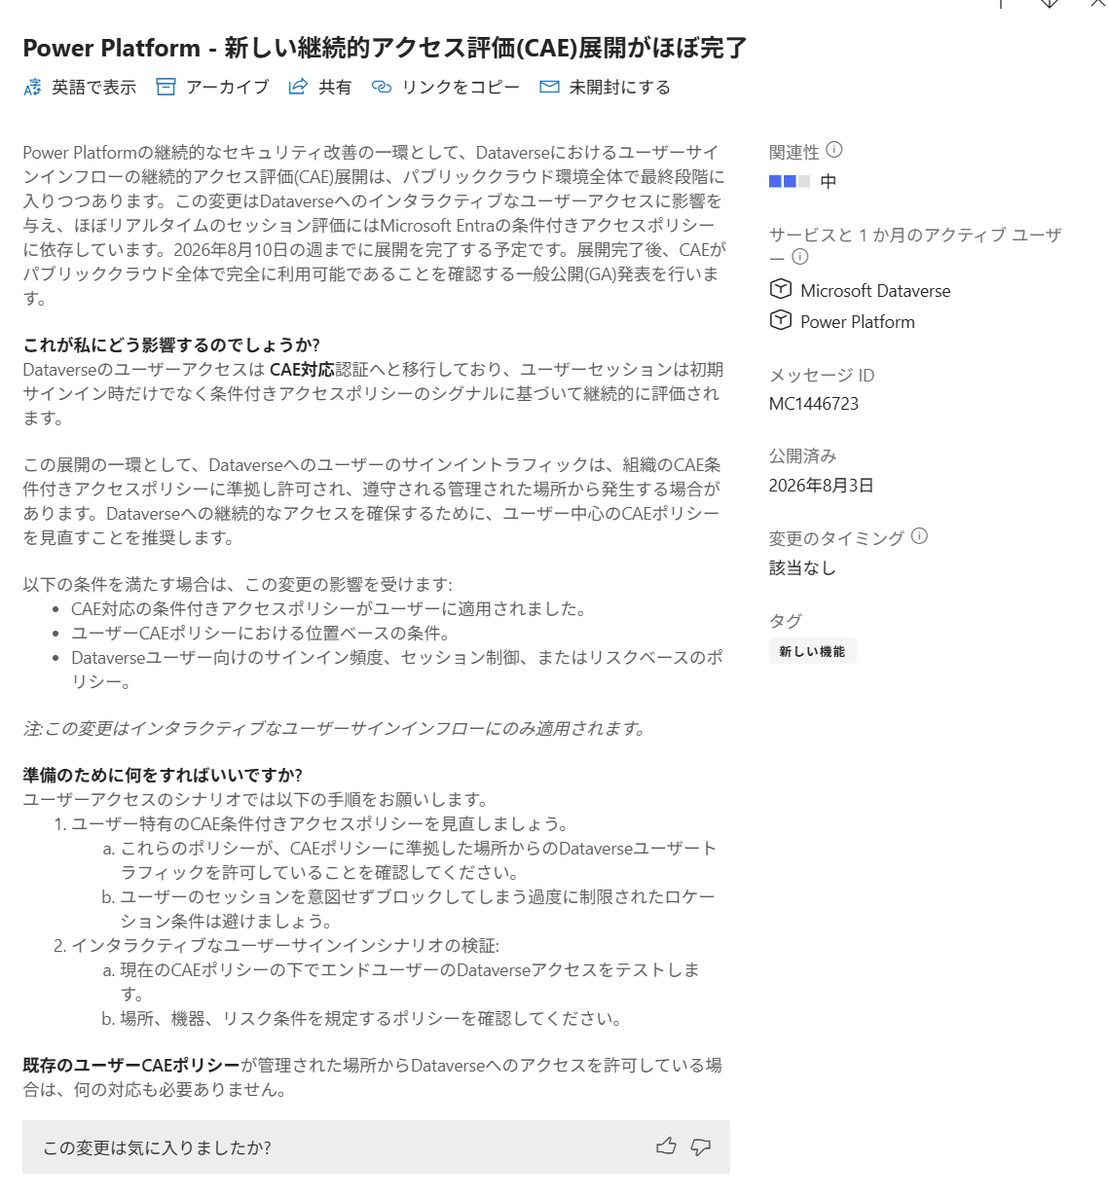
MC1446723 Power Platform - 新しい継続的アクセス評価(CAE)展開がほぼ完了

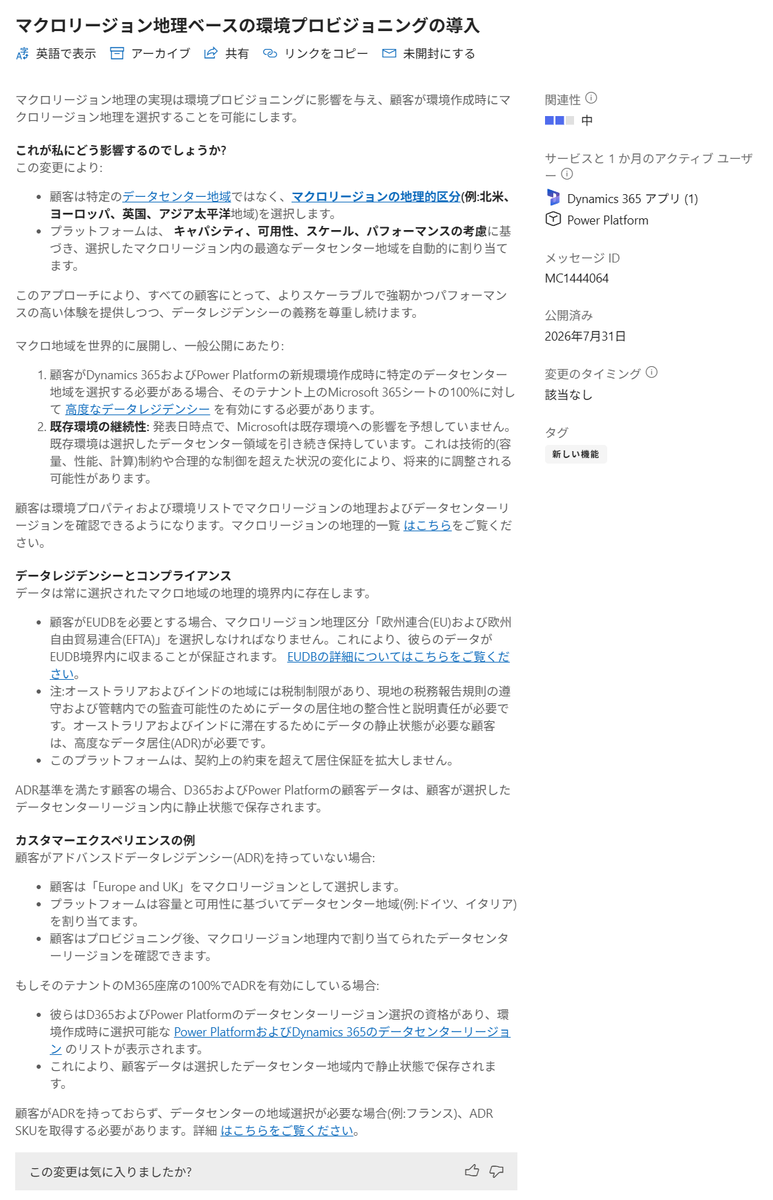
MC1444064 マクロリージョン地理ベースの環境プロビジョニングの導入

リンク

learn.microsoft.com
learn.microsoft.com
learn.microsoft.com
learn.microsoft.com
learn.microsoft.com
learn.microsoft.com

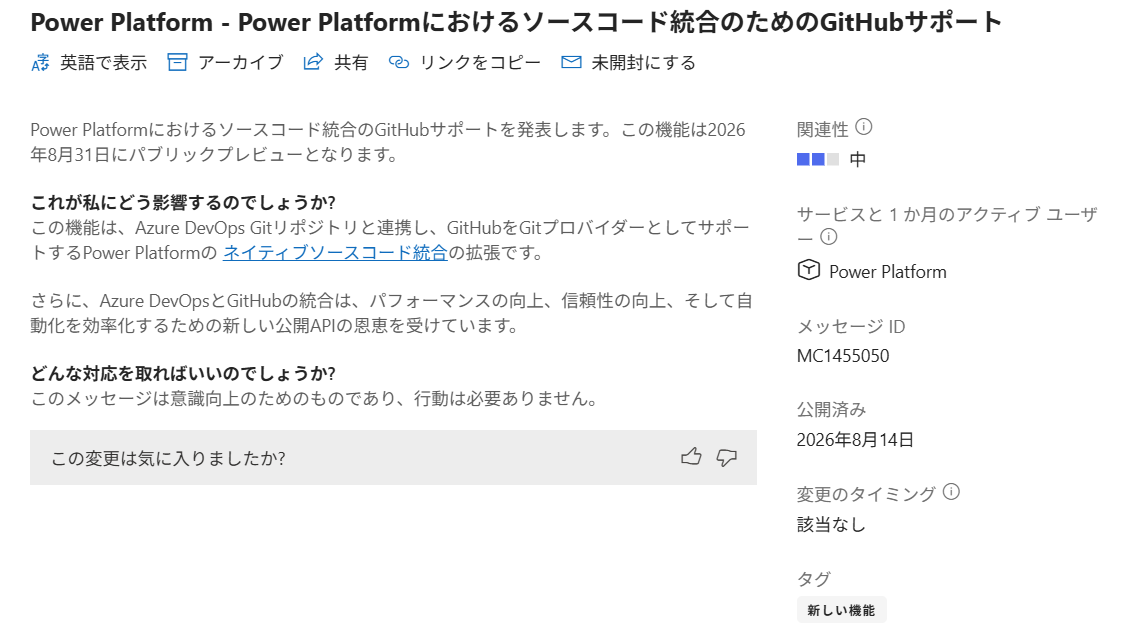
MC1455050 Power Platform - Power Platformにおけるソースコード統合のためのGitHubサポート

リンク

learn.microsoft.com

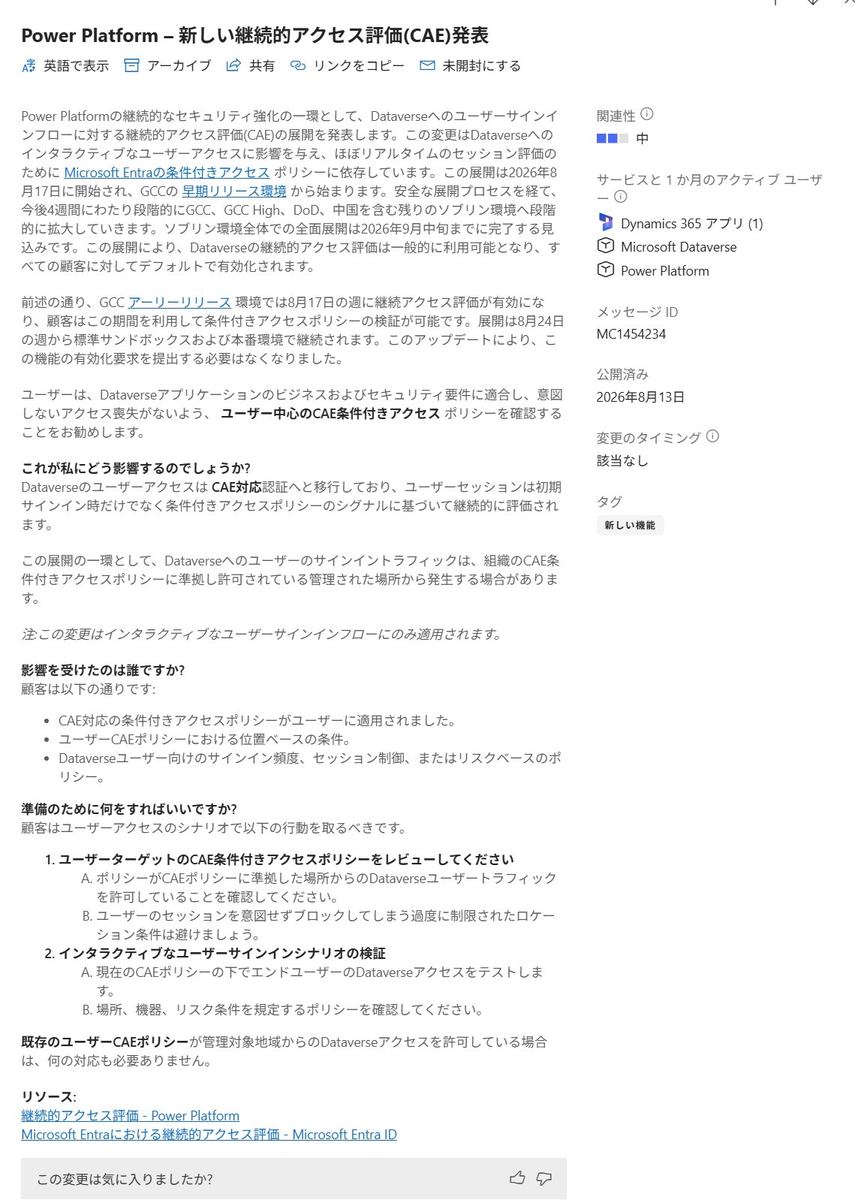
MC1454234 Power Platform – 新しい継続的アクセス評価(CAE)発表

リンク

learn.microsoft.com

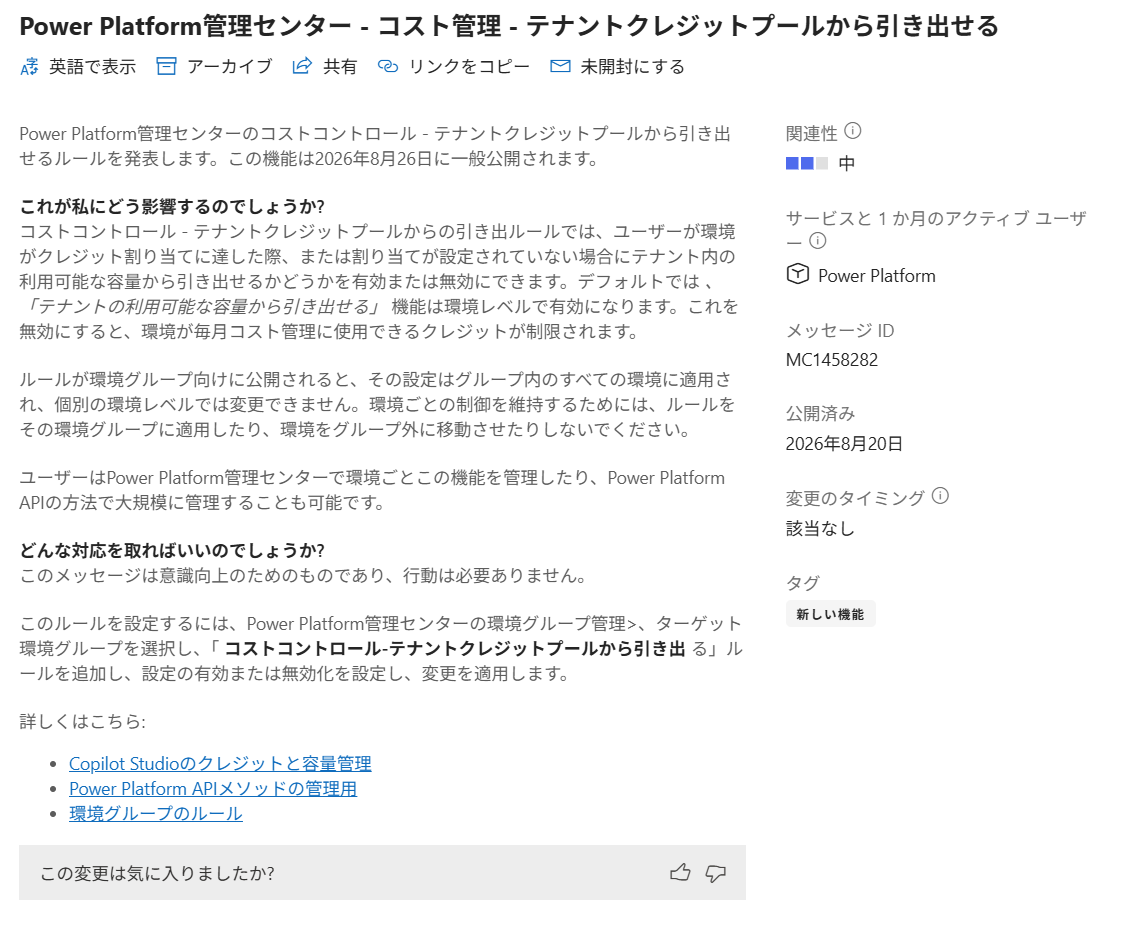
MC1458282 Power Platform管理センター - コスト管理 - テナントクレジットプールから引き出せる

リンク

learn.microsoft.com
learn.microsoft.com
learn.microsoft.com

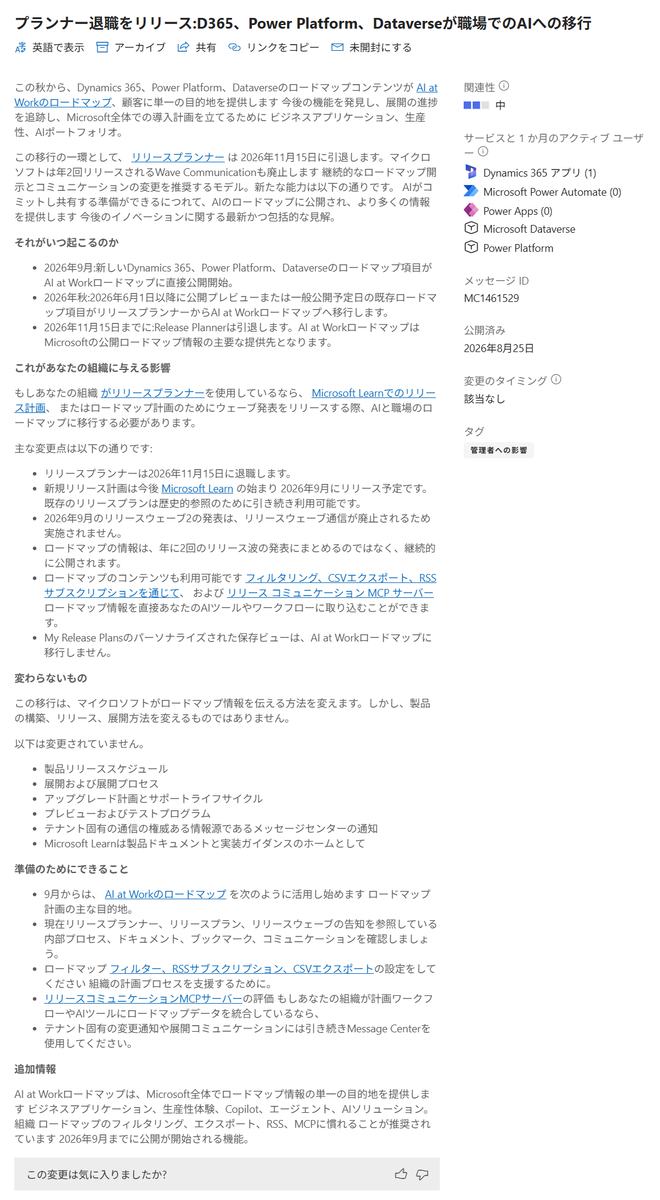
MC1461529 プランナー退職をリリース:D365、Power Platform、Dataverseが職場でのAIへの移行

リンク

www.microsoft.com
learn.microsoft.com
learn.microsoft.com

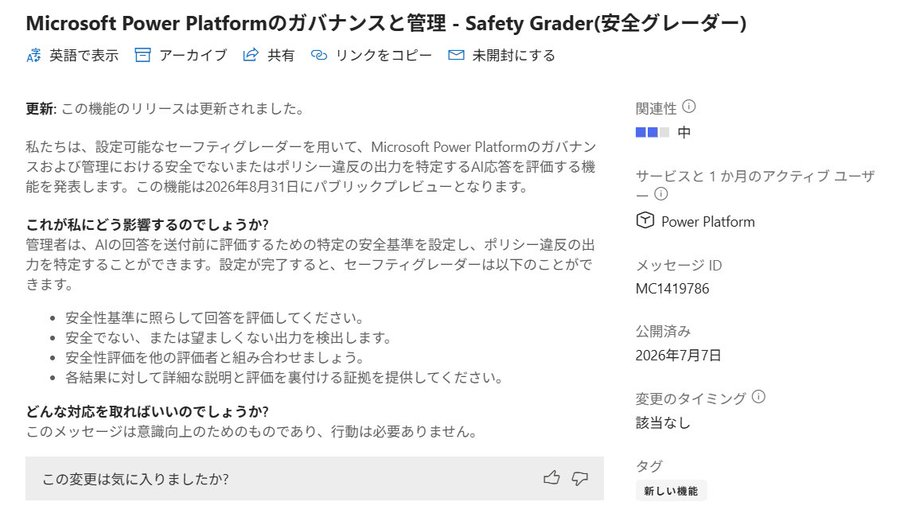
MC1419786 Microsoft Power Platformのガバナンスと管理 - Safety Grader(安全グレーダー)(更新)

Power Apps

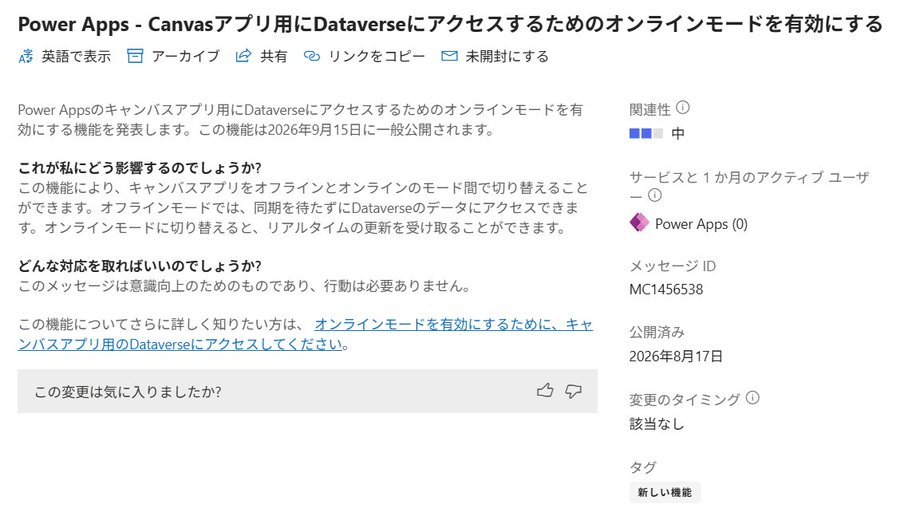
MC1456538 Power Apps - Canvasアプリ用にDataverseにアクセスするためのオンラインモードを有効にする

リンク

learn.microsoft.com

Power Automate

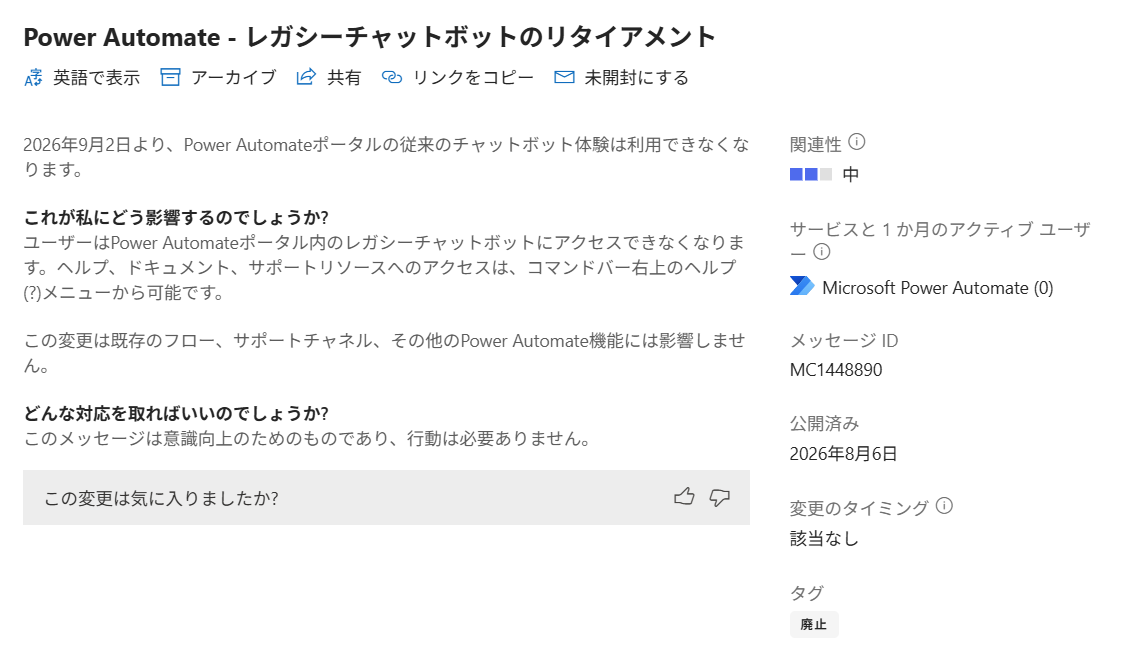
MC1448890 Power Automate - レガシーチャットボットのリタイアメント

Copilot Studio

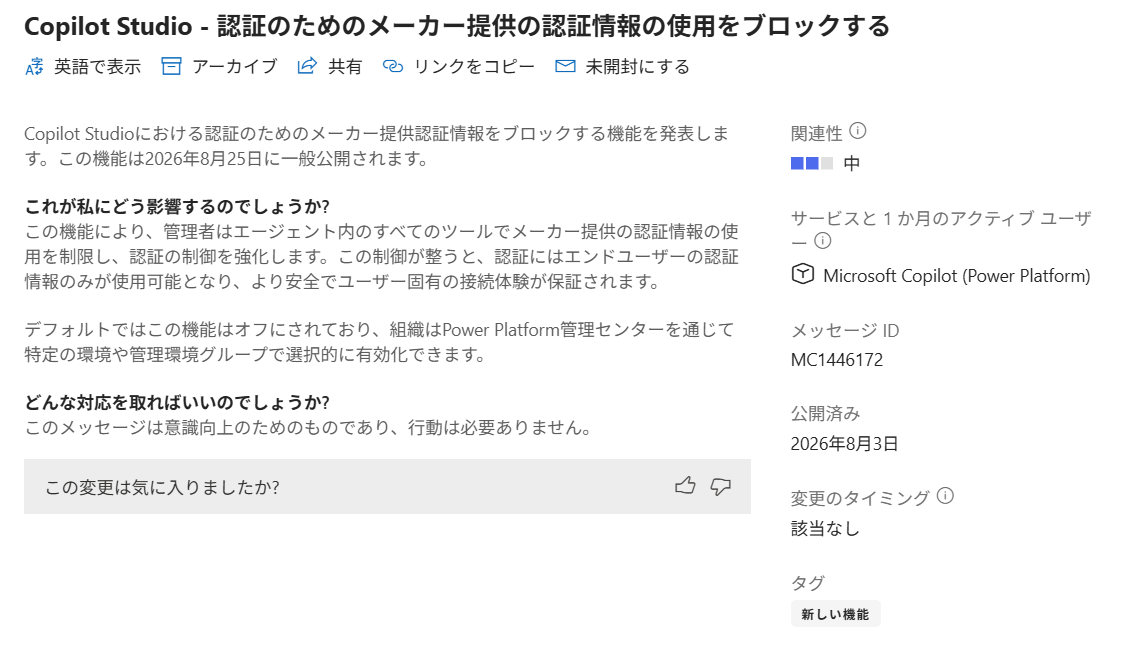
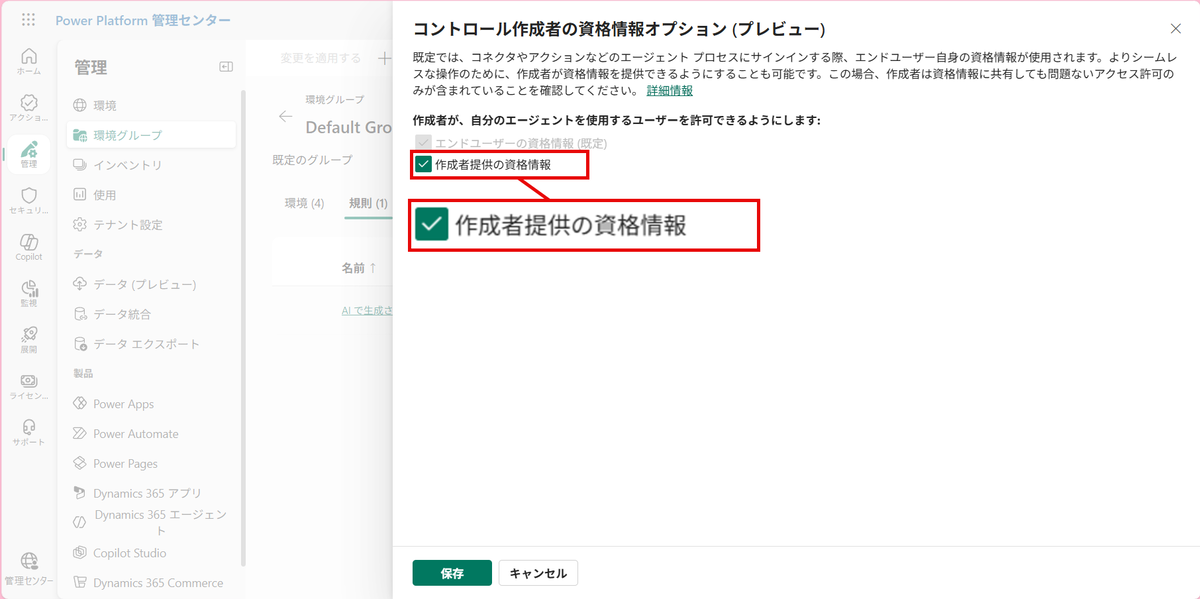
MC1446172 Copilot Studio - 認証のためのメーカー提供の認証情報の使用をブロックする


MC1451872 Power Automate - レガシーチャットボットのリタイアメント

Power Platform管理センターで、Granular Copilotのクレジット消費量とPay As You Go(PAYG)消費上限を追跡できる機
能を発表します。この特集は2026年8月22日に公開プレビューとして公開されますこれが私にどう影響するのでしょうか?
ユーザーは、エージェントとユーザーの両方の強化されたCopilotクレジット消費指標を環境内で閲覧できます。ま
た、クレジット使用を制御するためのユーザーー人当たりの容量制限を設定し、ワークロード全体でPAYG消費上限を
適用することも可能です。使用量がその限界に近づいているか、またはそれを超えているかを示す指標が示され、ユ
ーザーが異常を発見し、傾向を追跡し、クレジットをより効果的に配分するのに役立ちます。

どんな対応を取ればいいのでしょうか?
このメッセージは意識向上のためのものであり、行動は必要ありません。

Power Pages

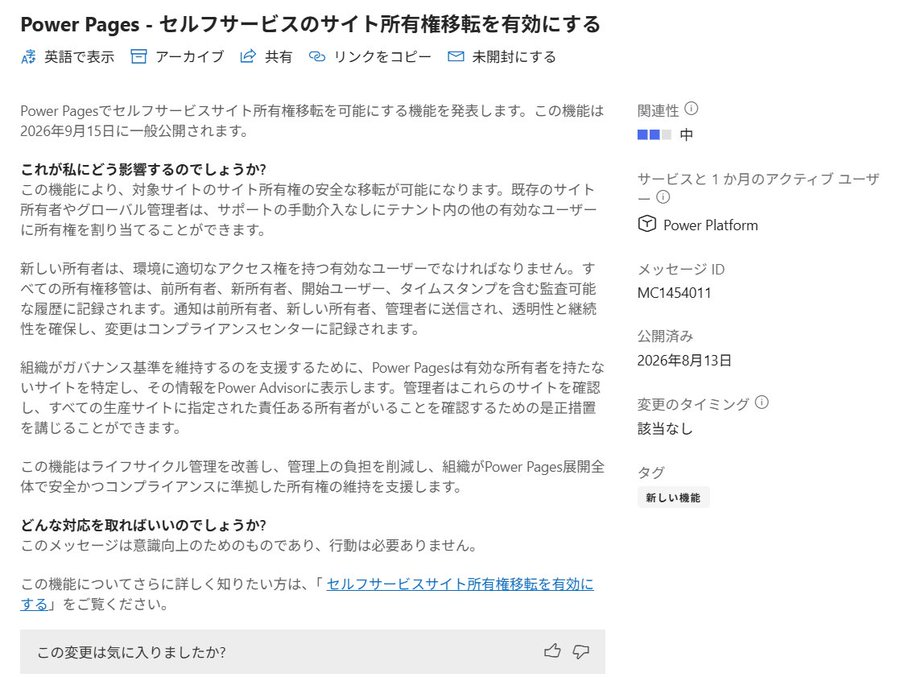
MC1454011 Power Pages - セルフサービスのサイト所有権移転を有効にする

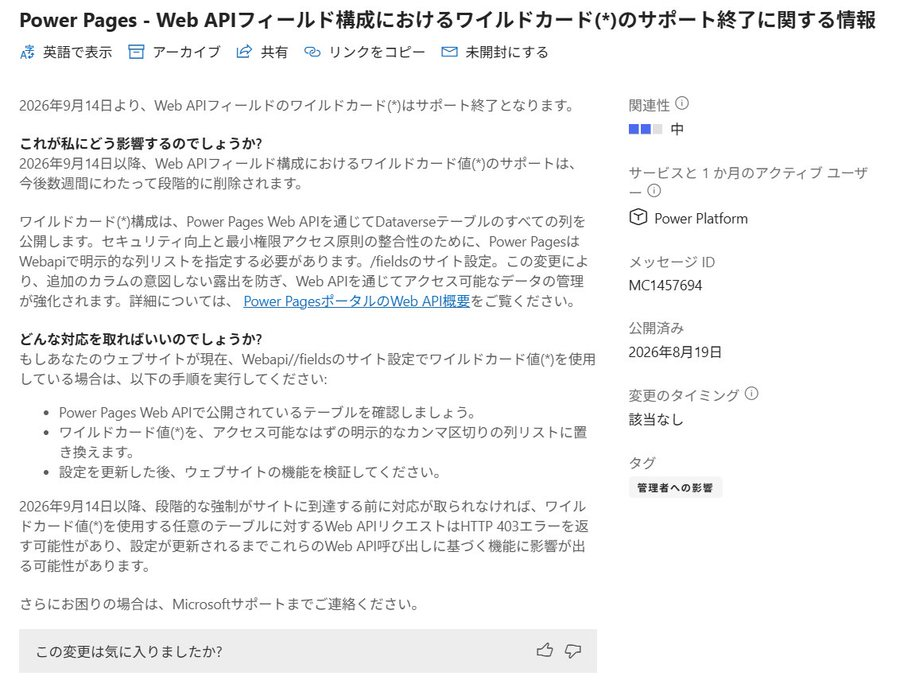
MC1457694 Power Pages - Web APIフィールド構成におけるワイルドカード(*)のサポート終了に関する情報

【Copilot Studio】SharePointの共有リンクを解析する(Agent Flow)


Copilot Studio、Standard harnessのエージェントからSharePointの共有リンクをエージェントフローに渡し、エージェントフローで解析して、SharePointサイトのURLとファイルの相対パスを取得してみたのでメモ書きです。
※エージェントフロー部分のみの解説となります。

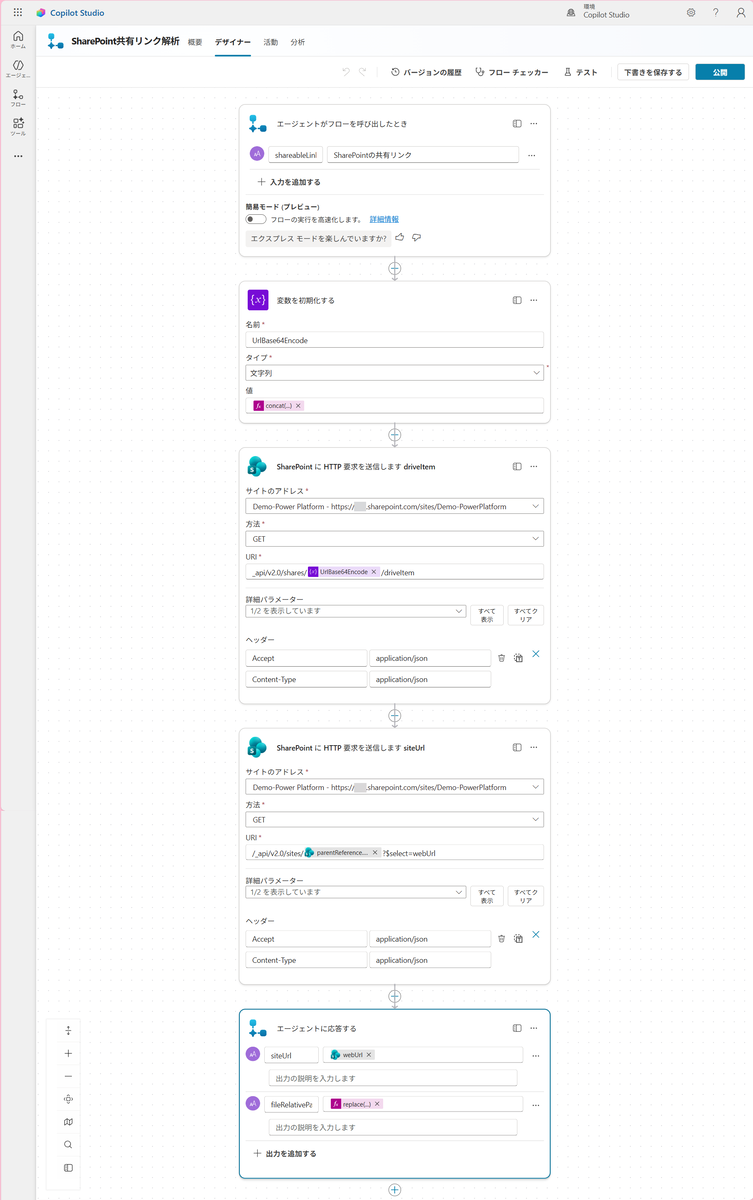
作成したエージェントフロー

エージェントフローは縦に長いので、大きなキャプチャーとなっていますが、そんなに難しくありません。

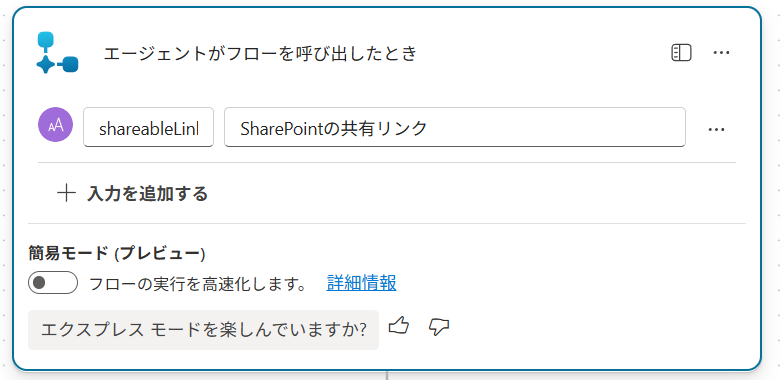
エージェントがフローを呼び出したとき

Standard harness のエージェントからフローを呼び出す際に、チャットに入力した共有リンクを渡せるようにテキストを追加します。

項目 内容
アクション名 エージェントがフローを呼び出したとき
型 テキスト
名称 shareableLink
入力の指定 SharePointの共有リンク

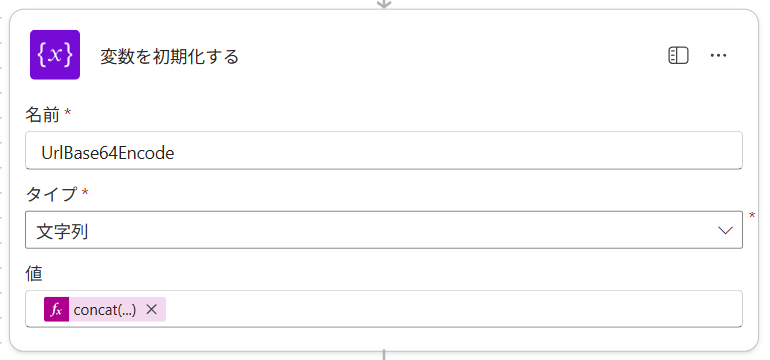
変数を初期化する

受け取った共有リンクの不要部分を削除し、bese64エンコードして変数に格納する。

項目 内容
アクション名 変数を初期化する
名前 UrlBase64Encode
タイプ 文字列
値 下記を参照

値は式を挿入しますから下記の値を入力してください。

concat('u!',replace(replace(replace(base64(split(triggerBody()?['text'],'?')[0]),'=',''),'/','_' ),'+','-' ))

処理内容

項目 内容
split(triggerBody()?['text'],'?')[0] 共有リンクに含まれる?以降が不要なため削除する
base64(***) base64にエンコードする。ただしそのまま利用できないので、一部文字列を変換する
replace(replace(replace(***,'=',''),'/','_' ),'+','-' ) =を削除、/を_、+を- に置換
concat('u!',***) 先頭にu!が必要なため追加する

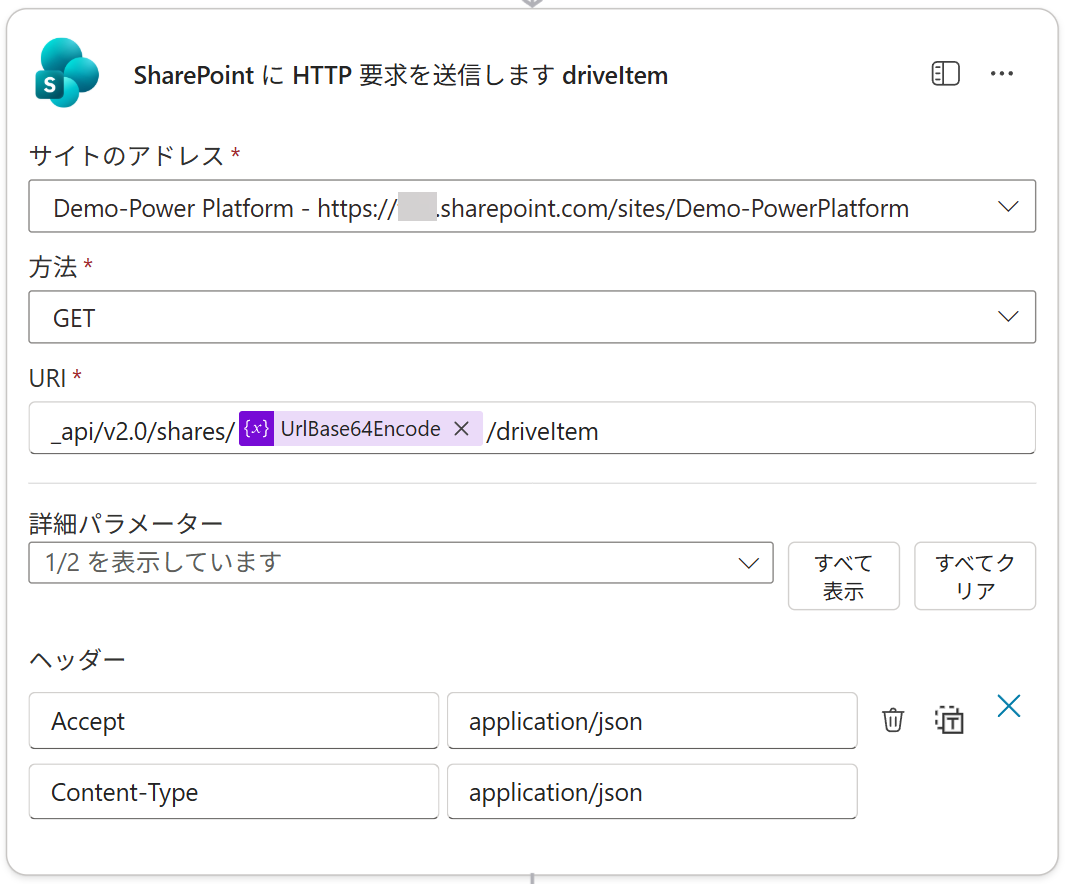
SharePoint に HTTP 要求を送信します driveItem

bese64に変換した共有リンクから、情報を取得します。

項目 内容
アクション名 SharePoint に HTTP 要求を送信します driveItem
サイトアドレス 共有リンクを取得するSharePointサイトを選択します。
方法 GET
URI 下記を参照
ヘッダー 下記を参照

URI

_api/v2.0/shares/@{variables('UrlBase64Encode')}/driveItem

ヘッダー

{
  "Accept": "application/json",
  "Content-Type": "application/json"
}

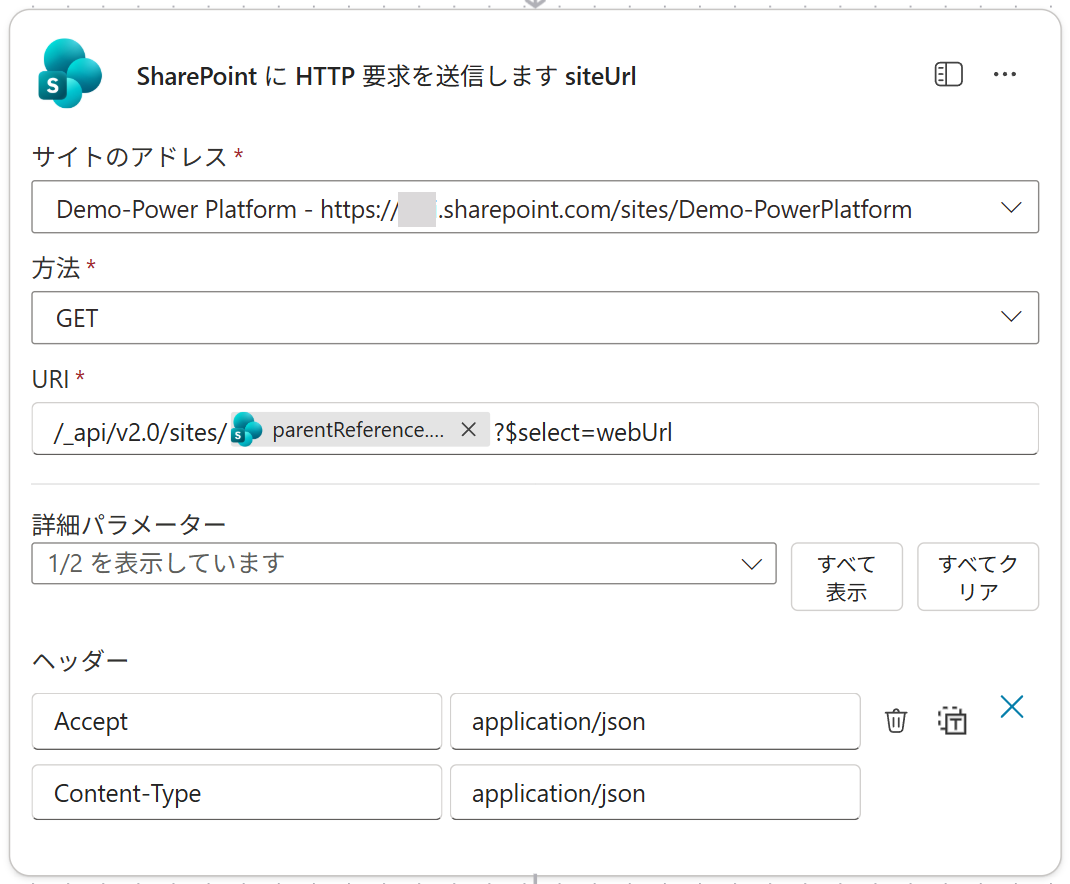
SharePoint に HTTP 要求を送信します siteUrl

SharePointサイトのURLを取得します。

項目 内容
アクション名 SharePoint に HTTP 要求を送信します siteUrl
サイトアドレス 共有リンクを取得するSharePointサイトを選択します。
方法 GET
URI 下記を参照
ヘッダー 下記を参照

URI

_api/v2.0/sites/@{body('SharePoint_に_HTTP_要求を送信します_driveItem')?['parentReference']?['siteId']}?$select=webUrl

ヘッダー

{
  "Accept": "application/json",
  "Content-Type": "application/json"
}

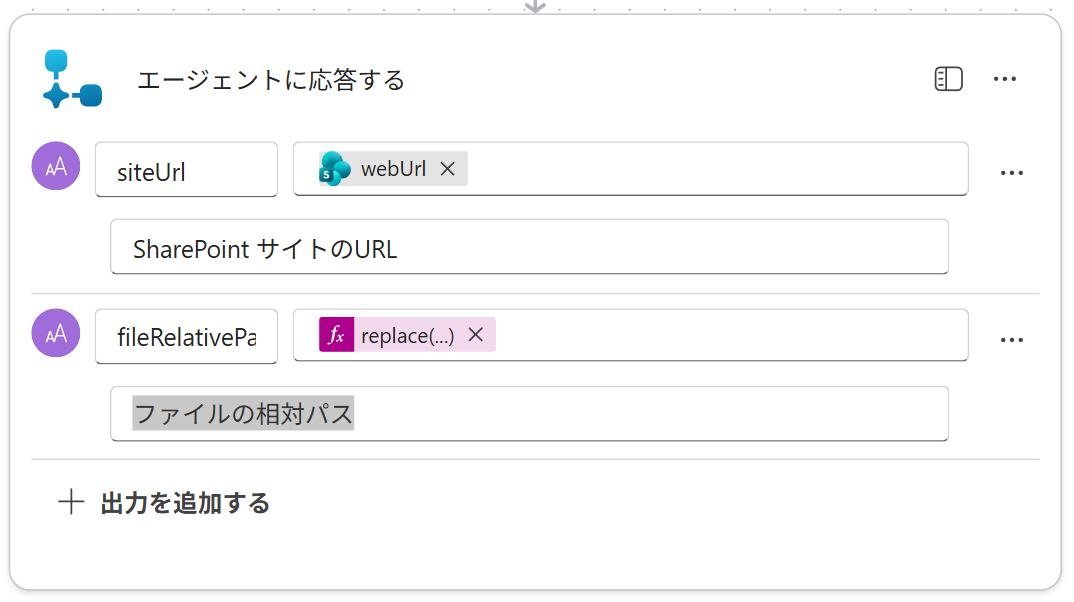
エージェントに応答する

出力を追加する から テキストを2つ追加します。

1つ目のテキスト

項目 内容
型 テキスト
名称 siteUrl
値 下記を参照
説明 SharePoint サイトのURL

値(式を挿入しますから入力)

body('SharePoint_に_HTTP_要求を送信します_siteUrl')['webUrl']

2つ目のテキスト

項目 内容
型 テキスト
名称 fileRelativePath
値 下記を参照
説明 ファイルの相対パス

値(式を挿入しますから入力)

replace(uriPath(body('SharePoint_に_HTTP_要求を送信します_driveItem')['webUrl']),uriPath(body('SharePoint_に_HTTP_要求を送信します_siteUrl')['webUrl']),'')

実行結果

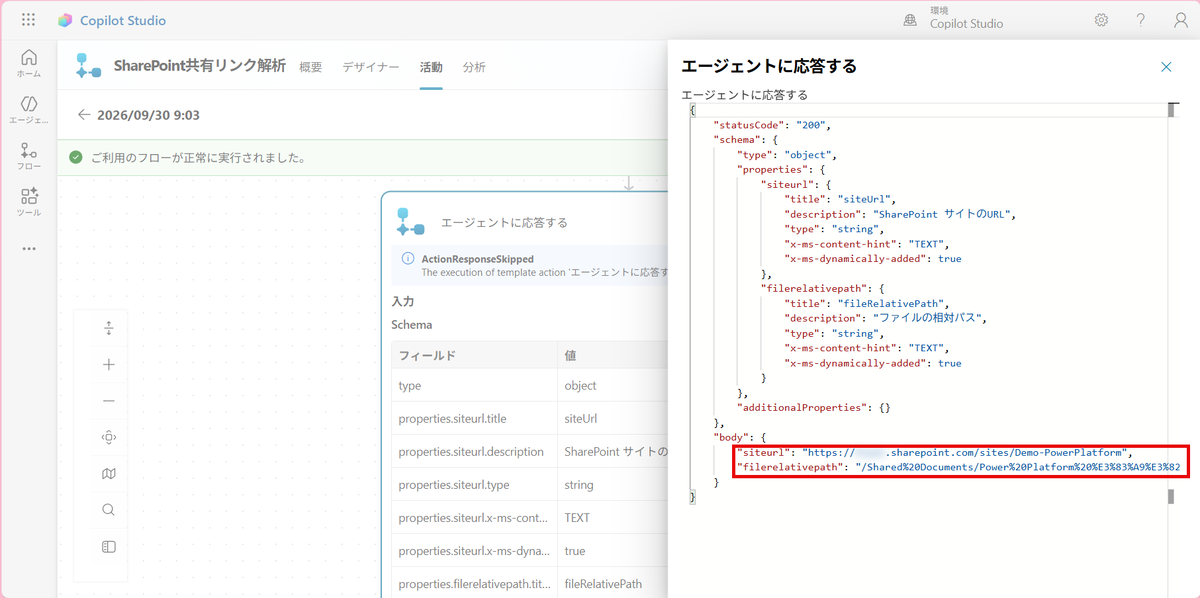
テスト実行時に対象サイトの共有リンクを指定すると、共有リンクから、ファイルの保存されているSharePointサイトとファイルの相対パスが取得できました。

さいごに

共有リンクから情報が取得できると何かと使い道はありそうです。
エージェントフローはクラウドフローなので、クラウドフローでもこの方法が利用できます。